
GleapTrả phí
Nối hội thoại khách hàng, điều tra lỗi và bản sửa cần duyệt.
3AM: AIOps xử lý sự cố với nguyên nhân được xác minh
Điều tra sự cố vận hành và kiểm soát sửa chữa theo chính sách phê duyệt của nhóm.
Nói đơn giản: 3AM dùng để làm gì?
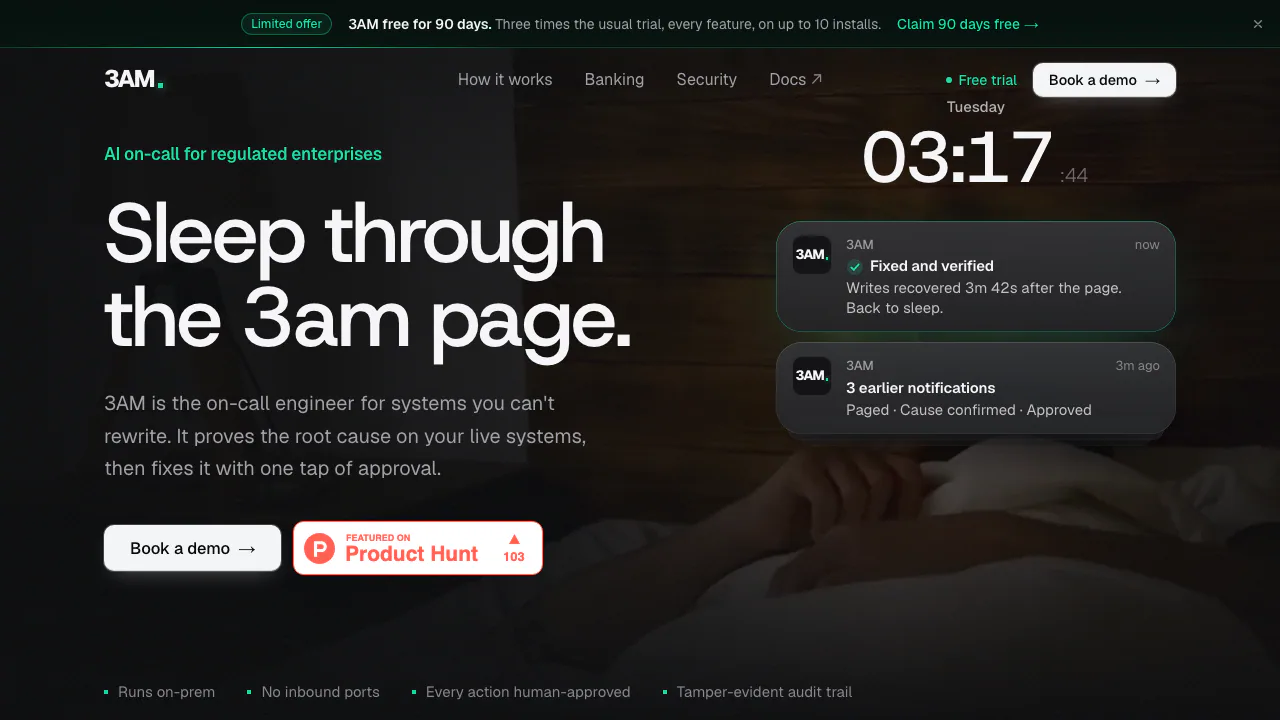
3AM là sản phẩm AIOps xử lý sự cố chạy trong hạ tầng của doanh nghiệp. Khi nhận cảnh báo từ môi trường vận hành, nó thu thập bằng chứng, kiểm tra nguyên nhân có thể xảy ra và chuẩn bị cách khắc phục. Nhóm phụ trách quyết định chỉ quan sát, yêu cầu phê duyệt hay tự thực hiện một số thao tác được cho phép.
Đơn vị vận hành là 3AM Super Intelligence Inc. Sản phẩm hướng đến nhóm SRE, nền tảng và vận hành, nhất là ngân hàng, bảo hiểm, viễn thông và tổ chức cần lưu dấu vết kiểm toán.
Điều tra nguyên nhân gốc bằng dữ liệu thực tế
3AM kết hợp kiểm tra lỗi đã biết với quan hệ phụ thuộc, lần triển khai, thay đổi cấu hình, chỉ số bất thường và thông báo lỗi. Tài liệu vận hành và mô hình chỉ gợi ý hướng tìm hiểu. Muốn coi nguyên nhân là đã chứng minh trong quy trình sửa chữa thông thường, cần có kiểm tra trên hệ thống đang chạy. Kết quả chưa chắc chắn hoặc mâu thuẫn được chuyển cho con người.
Chẳng hạn lỗi ghi có thể liên quan đến việc cơ sở dữ liệu chính chuyển sang chỉ đọc. Giá trị nằm ở việc xác nhận thiết lập và mối liên hệ với triệu chứng, chứ không phải khuyên khởi động lại một cách chung chung. Không có bảo đảm chẩn đoán hay xử lý mọi sự cố trong một thời gian cố định.
Các kết nối đã chứng nhận gồm Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD và thao tác SSH có kiểm soát. Slack, Grafana và Datadog có thể dùng nhưng vẫn đang được chứng nhận. Cần kiểm tra quyền và thao tác của từng kết nối. API HTTP JSON có xác thực cũng hỗ trợ tích hợp chức năng bảng điều khiển.
Chọn quyền can thiệp theo từng dịch vụ
- Shadow: điều tra, diễn tập và ghi đề xuất, không thay đổi hệ thống.
- L1: xác minh nguyên nhân, diễn tập cách sửa, xin duyệt, thực hiện và kiểm tra kết quả.
- L2: thêm khả năng chạy một số thao tác được đánh dấu an toàn mà không xin duyệt từng lần, như tăng tài nguyên có giới hạn hoặc khởi động lại cuốn chiếu một Deployment không lưu trạng thái.
Nâng mức tự chủ mặc định cần hai người khác nhau phê duyệt; hạ mức có hiệu lực ngay. Công tắc dừng chặn thao tác nhưng vẫn cho phép tiếp tục chẩn đoán. Phạm vi dịch vụ và trách nhiệm nên được xác định trước.
Cài nội bộ vẫn cần kiểm tra luồng dữ liệu
Hồ sơ sự cố và nhật ký kiểm toán có chữ ký, liên kết bằng hàm băm nằm trong vùng lưu trữ cục bộ. Thông tin xác thực kết nối có thể được lưu trong tệp cục bộ hạn chế truy cập; chúng được che trong nhật ký và bằng chứng gửi đến mô hình.
Tài liệu kiến trúc và bảo mật nêu rõ endpoint mô hình bên ngoài nhận bằng chứng điều tra đã che dữ liệu nhạy cảm. Muốn xử lý hoàn toàn trong mạng cần mô hình cục bộ hoặc endpoint nội bộ. Giấy phép hỗ trợ kiểm tra ngoại tuyến; khi trực tuyến, dữ liệu gửi đi là siêu dữ liệu giấy phép và mức sử dụng, không phải nhật ký sự cố. Nhà cung cấp mô hình có điều kiện lưu giữ riêng.
Chạy thử mà không đổi cấu hình vận hành
Môi trường chạy là Linux x86_64 hoặc Kubernetes. Mức tối thiểu cho thử nghiệm là 2 vCPU, RAM 4 GB và đĩa trống 20 GB; sản xuất cần tính riêng. Mô hình cần GPU hoặc endpoint, như dịch vụ nội bộ tương thích OpenAI hay OpenRouter. Không hỗ trợ suy luận cục bộ bằng CPU hoặc runtime máy chủ gốc cho macOS, Windows và ARM.
Theo hướng dẫn bắt đầu chính thức:
- Cài trên Linux và nhập mã dùng thử nhận qua email công việc.
- Mở đường hầm SSH được trình cài đặt cung cấp; tạo chủ sở hữu đầu tiên bằng token quản trị ban đầu.
- Kết nối Prometheus và Slack, kiểm tra kết nối trước khi lưu.
- Chạy Discover và giữ quyền Shadow.
- Gửi cảnh báo thử trong tài liệu, xem Incidents, rồi xóa quy tắc thử.
Một cảnh báo giả lập không có nguyên nhân thực phải được bàn giao cho người xử lý. Sau đó đối chiếu đề xuất với cách nhóm đã xử lý trước khi xin L1 cho các dịch vụ phù hợp.
Dùng thử và giấy phép thương mại
Kiểm tra ngày 20 tháng 10 năm 2026: ưu đãi giới hạn kéo dài kỳ thử thông thường từ 30 lên 90 ngày, gồm mọi chức năng và tối đa mười bản cài, một lần cho mỗi công ty bằng email công việc.
Hướng dẫn giấy phép nêu Starter cho 50 dịch vụ, Enterprise cho 250 dịch vụ có thể mở rộng và tối đa mười bản cài, Strategic có phạm vi không giới hạn. Mọi cấp đều không giới hạn số người. Không có mức tiền công khai áp dụng chung; cần xác nhận giá, thời hạn và hỗ trợ. Đây là giấy phép thương mại dùng cho hoạt động nội bộ, không phải gói miễn phí vĩnh viễn.
Câu hỏi thường gặp
3AM có thay thế công cụ giám sát không?
Nó sử dụng tín hiệu giám sát để điều tra và phối hợp khắc phục có kiểm soát. Vẫn cần nguồn giám sát, quyền truy cập và người tiếp nhận trường hợp chưa giải quyết.
3AM có tự sửa hệ thống không?
Shadow không thay đổi gì; L1 cần phê duyệt. L2 được bật riêng có thể tự chạy các thao tác an toàn xác định trước.
Có bắt buộc dùng GPU không?
Không nếu có endpoint mô hình phù hợp. Vị trí endpoint quyết định bằng chứng có rời mạng doanh nghiệp hay không.
Nguồn chính thức
- Hướng dẫn kết nối: quyền, thao tác và chứng nhận.
- Tham chiếu HTTP API: xác thực và tích hợp.
- Đăng ký dùng thử và demo: triển khai thử và trao đổi điều kiện thương mại.
Công cụ liên quan
AIOps và ứng phó sự cố →
readywhenMiễn phí
Theo dõi lời hứa trong email, hội thoại và ghi chú để chuẩn bị bước tiếp theo.
ToriMiễn phí một phần
Trả lời theo tài liệu sản phẩm và chuyển hội thoại cho đội ngũ khi cần.
Inbox ZeroMiễn phí một phần
Phân loại thư, chuẩn bị câu trả lời và dọn những bản tin bạn không còn đọc.
Craft AgentsMiễn phí
Kết nối AI agent với tệp, API, MCP và tác vụ trình duyệt.
NitroStackMiễn phí một phần
Biến API thành công cụ cho AI với TypeScript, kiểm thử trực quan và lưu trữ đám mây.