
CrewTowerPayant
Suivez vos agents de programmation et traitez les demandes compatibles depuis l’encoche du Mac.
Kerno : des tests d’API avec IA sur le backend réel
Vérifiez les changements de code et les parcours critiques dans la boucle de votre agent.
À quoi sert Kerno, simplement ?
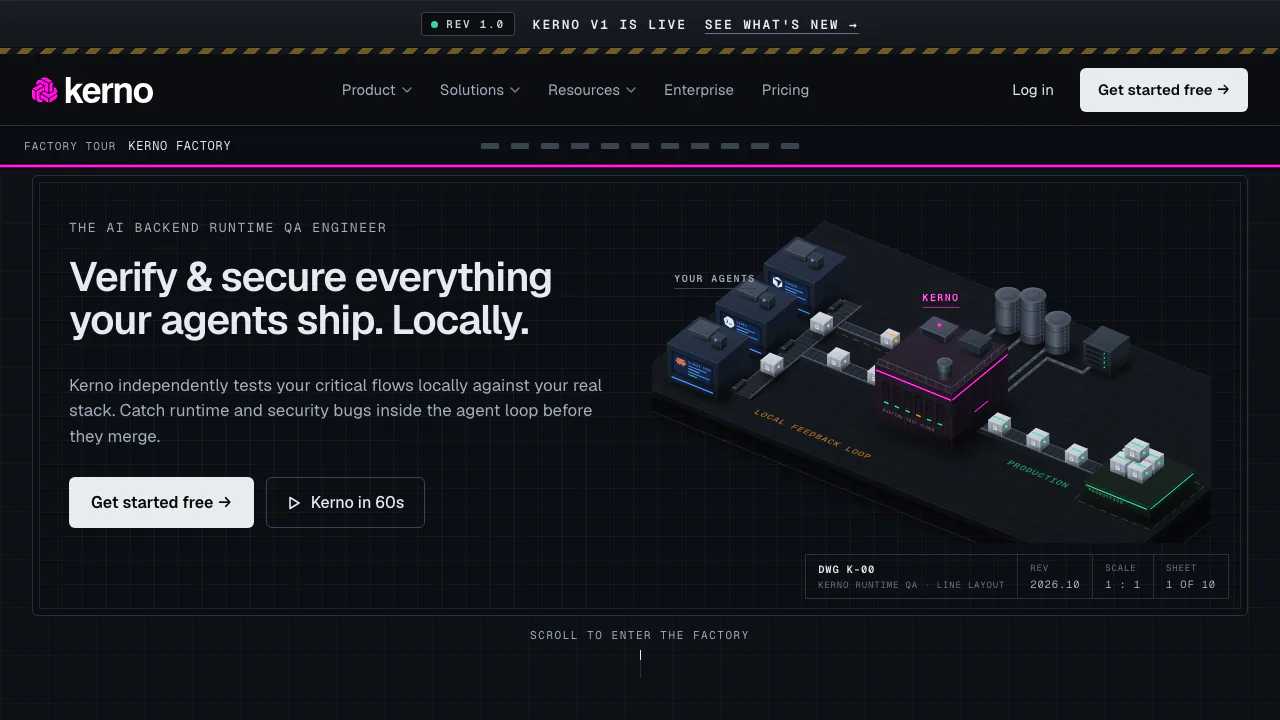
Kerno aide à vérifier qu’un backend fonctionne toujours correctement après une modification du code. Une réponse HTTP réussie ne garantit pas, par exemple, qu’un remboursement a réellement modifié le bon dossier. L’outil peut parcourir plusieurs points d’entrée et vérifier le résultat métier final.
Développé par FYCK Limited, Kerno associe un agent local, une connexion MCP à un assistant de programmation et un portail de rapports. Il s’adresse aux développeurs backend et aux équipes QA disposant d’une application et de dépendances en fonctionnement.
Vérifier un parcours métier après une modification
Kerno construit une représentation des relations dans le dépôt, génère des tests et enregistre un comportement de référence. Après un changement, il détermine les points d’entrée concernés et compare leurs résultats à cette référence. Un parcours en échec indique l’étape problématique.
Les contrôles peuvent porter sur les structures de réponse, les droits d’accès, l’authentification, les valeurs limites et la gestion des erreurs. Des tests de sécurité peuvent être demandés explicitement. Des règles métier personnalisées complètent les attentes techniques. Une évolution volontaire peut conduire à mettre les tests à jour, après examen de la différence.
Installer Kerno et vérifier le premier résultat
Le guide de démarrage demande Node.js 18+, Git et Docker ou Podman actif.
- Installez
@kerno/cliavecnpm install -g @kerno/cli, puis lancezkerno login. - Initialisez le dépôt avec
kerno init -w /absolute/path/to/repo. Utilisez les paramètres MCP affichés. - Connectez l’agent, choisissez l’application et renseignez son URL ainsi que les accès nécessaires aux dépendances. Confirmez la calibration.
- Faites décrire un parcours important et vérifiez son plan, ses étapes et le résultat attendu avant approbation.
- Consultez le rapport, puis relancez la validation des parcours concernés après une modification. Distinguez régression et changement volontaire avant de modifier la référence.
Les configurations documentées incluent Claude Code, Cursor, Windsurf et Codex.
Offre gratuite et tarification
Vérifiée le 18 octobre 2026, la page tarifaire indique 30 exécutions mensuelles, un dépôt et un utilisateur pour Community, sans carte bancaire. Une exécution correspond à un scénario lancé.
Pro est affiché à $50 par développeur et par mois, avec exécutions et dépôts illimités et analyses d’équipe. Enterprise est sur devis et ajoute notamment l’auto-hébergement, SSO/SAML et des contrôles de données. Ces montants reprennent l’affichage du site ; ils ne constituent pas un prix en euros toutes taxes comprises.
Compatibilité et limites en CI
HTTP(S), MCP Streamable HTTP et les consommateurs de tâches en arrière-plan sont pris en charge. Les scénarios sont en TypeScript, indépendamment du langage du backend. La matrice technique détaille les frameworks et dépendances, dont PostgreSQL, MySQL, Redis et Kafka. WebSocket, gRPC et GraphQL restent annoncés pour plus tard. Le périmètre de travail est un dépôt, éventuellement avec plusieurs applications.
La page tarifaire place l’intégration CI dans Pro. Le guide CI précise toutefois que la relecture autonome de tests déjà commités est gratuite, sans compte ni appel à un modèle. Il faut Linux, Docker et une application déjà démarrée. La CI ne crée pas de nouveaux tests ; les scénarios ignorés doivent être examinés séparément.
Ce qui reste local et ce qui est transmis
La documentation de sécurité indique que le dépôt et les références restent locaux. Des extraits de code transitent néanmoins par le proxy Kerno vers des fournisseurs de modèles configurés sans rétention.
Les rapports des tests lancés par l’agent sont envoyés au portail, avec les corps et en-têtes des requêtes et réponses. Des données sensibles peuvent donc s’y retrouver. Choisissez des données de test adaptées et vérifiez les exigences de votre organisation. L’absence d’entraînement sur le code annoncée par l’éditeur ne signifie pas absence de transmission. SOC 2 Type II est encore en cours.
Questions fréquentes
Quels contrôles peut-on demander ?
Des vérifications fonctionnelles, de permissions, de réponses, d’erreurs et de parcours complets, avec des tests de sécurité sur demande. Le résultat ne garantit pas une couverture exhaustive.
Que consomme le quota gratuit ?
Chaque scénario exécuté compte. Cinq scénarios pour un endpoint représentent cinq exécutions, même s’ils correspondent à une seule modification.
Les rapports peuvent-ils contenir des données sensibles ?
Oui, si les requêtes ou réponses en contiennent. Le traitement des rapports doit être évalué séparément de la conservation locale du code.
Ressources officielles
- Documentation Kerno : installation et dépannage.
- Communauté Slack officielle : questions de mise en place.
- Journal des changements : nouvelles capacités et correctifs.
Outils similaires
Outils de codage et de développement d'IA →
StepFunPayant
Testez les modèles dans AI Studio, puis intégrez analyse, code et voix à vos applications.
GleapPayant
Reliez les demandes clients aux enquêtes et aux correctifs à valider.
CodemindFreemium
Déléguez une tâche JavaScript ou TypeScript et récupérez des fichiers testés selon vos critères d’acceptation.
DropstoneFreemium
Comprendre un dépôt, vérifier les modifications et retrouver ses préférences dans Chat, la CLI et le SDK.
OpenPilotGratuit
Un agent de bureau open source pour modifier les fichiers du projet et exécuter des commandes.