
TestiflyKostenpflichtig
Web-Abläufe entdecken, Tests ausführen und Regressionen gezielt untersuchen.
Scalekit für MCP-Authentifizierung und App-Zugriff von KI-Agenten
Benutzerkonten verbinden, OAuth verwalten und den Werkzeugzugriff von Agenten gezielt begrenzen.
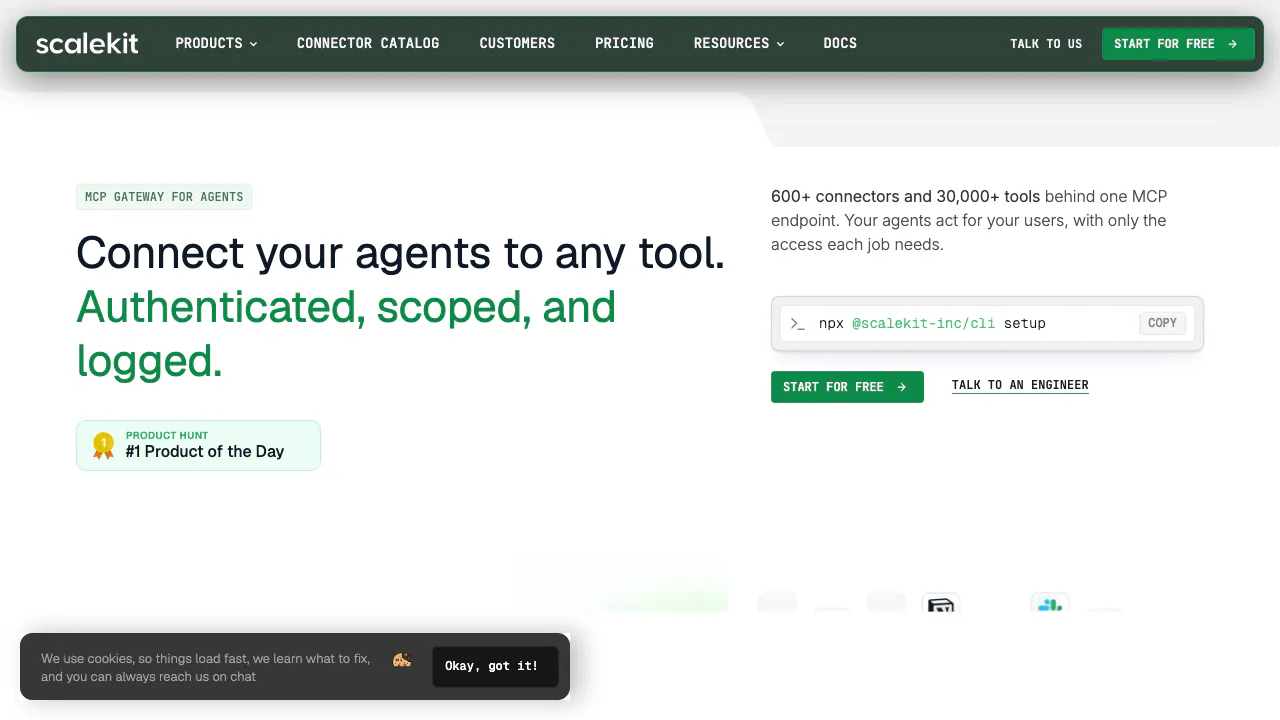
Scalekit ist eine Integrations- und Identitätsplattform für Entwickler und SaaS-Teams. AgentKit verbindet KI-Agenten mit den Geschäftsanwendungen ihrer Nutzer und verwaltet Autorisierung, Zugangsdaten und Werkzeugaufrufe. Für die Anmeldung an der eigenen SaaS-Anwendung gibt es eine separate Produktlinie.
Einfach erklärt: Wozu dient Scalekit?
Ein Vertriebsassistent soll einen CRM-Eintrag und die dazugehörige E-Mail lesen. Dafür verbindet jeder Kunde seine eigenen Konten und erteilt passende Rechte. Scalekit übernimmt die Verbindungsschicht, damit der Agent im Kontext dieses Nutzers handelt. Modell, Geschäftslogik und Benutzeroberfläche entwickelt Ihr Team weiterhin selbst.
Die Plattform eignet sich besonders für Produkte mit vielen externen Integrationen. Sie stellt die technische Grundlage bereit; einen fertigen Geschäftsprozess müssen Sie selbst definieren.
OAuth und Nutzerkontext statt gemeinsam genutzter Konten
AgentKit speichert und erneuert Anbieter-Tokens und fügt sie autorisierten Aufrufen hinzu. Jedes verbundene Konto gehört zu einem Nutzer. Die Zugangsdaten der externen Dienste müssen dadurch nicht im Modell-Prompt stehen. Ihr Backend benötigt dennoch eigene Scalekit-Zugangsdaten, die geschützt bleiben müssen.
Am 4. November 2026 nannte die Website über 600 Konnektoren und 30.000 Tools. Prüfen Sie für die gewünschte Anwendung die tatsächlich verfügbaren Aktionen und Scopes. Aufrufprotokolle machen Nutzer, Tool und Ergebnis nachvollziehbar; SIEM-Streaming ist eine Enterprise-Funktion.
Mit Virtual MCP nur benötigte Tools bereitstellen
Ein Virtual MCP Server bündelt ausgewählte Tools mehrerer Verbindungen hinter einem festen Endpunkt. Die Konfiguration gehört zur Agentenrolle, das Sitzungstoken zum jeweiligen Nutzer und Lauf. So lässt sich der verfügbare Werkzeugumfang ausdrücklich begrenzen.
Die dokumentierte Standardlaufzeit beträgt etwa eine Stunde. Ein Ablaufzeitpunkt ist konfigurierbar, ein bestehendes Sitzungstoken lässt sich jedoch nicht verlängern; bei Bedarf wird ein neues ausgestellt. Nutzerkennungen müssen über Aufrufe hinweg konsistent sein. Geschäftsfreigaben und Ergebnisprüfungen bleiben Teil Ihrer Anwendung.
Datenschutz je Datenquelle prüfen
Die Datenschutzerklärung beschreibt speziell für Google-Nutzerdaten autorisierte Verarbeitung ohne Speicherung von API-Antwortinhalten. Verschlüsselte Tokens werden bei Trennung oder Kontolöschung gelöscht; diese Google-Daten werden nicht zum Training allgemeiner KI/ML-Modelle verwendet.
Das ist keine pauschale Zusage für alle Konnektoren, Ihre Anwendung oder nachgelagerte Modelle. Allgemeine Klauseln nennen Verarbeitung in den USA und Indien sowie geschäftlich erforderliche Aufbewahrung; Kundendaten unterliegen zusätzlich Kundenverträgen. Region, Logs und Löschfristen sollten vor dem Produktivbetrieb feststehen.
Den ersten GitHub-Aufruf nachvollziehbar einrichten
Der offizielle Schnellstart unterstützt Python 3.10+, Node.js 18.14+ oder cURL mit jq.
- Konto anlegen und Environment URL, Client ID und Client Secret in den Entwicklereinstellungen abrufen. Im Backend als Umgebungswerte speichern.
- GitHub-Verbindung unter AgentKit Connections prüfen; neue Umgebungen enthalten üblicherweise github-connect.
- SDK installieren und mit einer stabilen Nutzerkennung ein connected account anlegen oder abrufen.
- Falls nötig einen Autorisierungslink erzeugen, vom Nutzer bestätigen lassen und den Status ACTIVE prüfen.
- github_user_get_authenticated ausführen und kontrollieren, ob das Profil des richtigen GitHub-Nutzers zurückkommt.
Erst danach Modellentscheidungen oder Schreibaktionen ergänzen. Triggers können Läufe über App-Ereignisse, Webhooks oder Zeitpläne starten. In der Dokumentation sind sie als Beta markiert; die Ereignisabdeckung ist pro Konnektor zu prüfen.
Agentenzugriff und SaaS-Anmeldung auseinanderhalten
AgentKit betrifft externe Nutzeranwendungen. SaaSKit bietet Login, Organisationen, Rollen, SSO und SCIM für das eigene Produkt. BYOA ergänzt Unternehmensauthentifizierung auf einer bestehenden Identitäts- und Sitzungsschicht. Die SaaS-Authentifizierungstarife haben eigene Bedingungen.
Kosten, kostenlose Grenzen und private Bereitstellung
Die öffentlichen USD-Monatspreise wurden am 4. November 2026 geprüft. Free-Karten und FAQ nennen 10.000 Tool-Aufrufe und 10.000 Trigger-Ereignisse monatlich; eine ältere Vergleichstabelle derselben Seite nennt weiterhin 5.000 Aufrufe. Klären Sie die tatsächliche Kontogrenze. Nach Ausschöpfen des kostenlosen Kontingents ist ein Upgrade nötig.
Growth wird mit 99 USD monatlich für 100.000 Aufrufe und 50.000 Ereignisse angeboten. Genannte Mehrverbrauchspreise: 0,50 USD je 1.000 Aufrufe und 3 USD je 1.000 Ereignisse. Enterprise wird individuell angeboten und umfasst Optionen für private Bereitstellung, BYOK und erweiterte Protokollierung. Selbsthosting ist an Enterprise-Bedingungen gebunden. Prüfen Sie aktuelle Preise und Zusatzleistungen.
Häufige Integrationsfragen
Wo beginne ich als Entwickler?
Mit dem lesenden GitHub-Schnellstart. Die zurückgegebene Identität zeigt, ob Autorisierung und Kontozuordnung funktionieren.
Müssen Anbieter-Tokens in den Prompt?
Nein. AgentKit verwaltet und übermittelt sie in der Integrationsschicht. Auch das Scalekit-Backend-Secret gehört nicht in Browsercode oder Prompts.
Kann mein bisheriges Login bestehen bleiben?
Prüfen Sie AgentKit für externen App-Zugriff und BYOA für zusätzliche Unternehmensauthentifizierung auf Ihrem vorhandenen Stack.
Offizielle Entwicklerressourcen
- AgentKit-Dokumentation: Einrichtung und erster Aufruf.
- Offizielles GitHub: SDKs und Beispiele; Lizenzen pro Repository prüfen.
- Dienststatus: Störungen und Wartung.
Ähnliche Tools
KI-Automatisierungstools →
Teamily AIFreemium
Menschen und KI-Agenten arbeiten im selben Messenger
SynterFreemium
Werbekonten mit KI-Assistenten verbinden, Berichte prüfen und Änderungen kontrolliert ausführen.
FluentKostenpflichtig
KI direkt in deinen Mac-Apps, mit Cloud-Modellen oder lokaler Verarbeitung.
AgentMashFreemium
Gemeinsamer Überblick über Agenten, Dateien und parallele Änderungen im Repository.
Riverside AgentsFreemium
Vier KI-Agenten für Vorbereitung, Schnitt, Clips und freigegebene Veröffentlichungen.