
ReflectionGratis
Usa Beam tramite API, lavora con Mirror o gestisci il modello sui tuoi server.
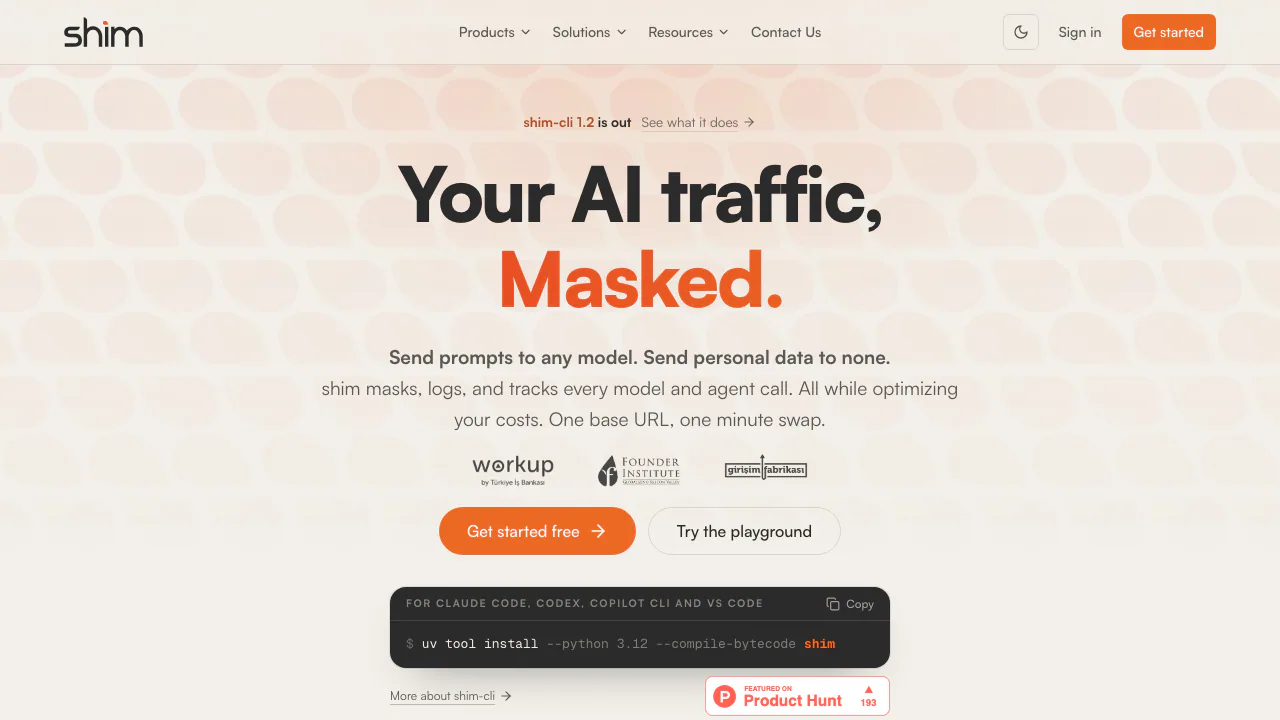
shim gateway AI per mascheramento dati e controllo API
Maschera dati prima dell'invio ai modelli e controlla consumi e spese.
A cosa serve shim, in parole semplici?
shim è un gateway AI che si inserisce tra un'applicazione e il fornitore del modello. Se la policy attiva riconosce un dato sensibile, lo sostituisce con un segnaposto prima dell'invio. Quando arriva la risposta, può ripristinare il valore destinato all'applicazione.
È utile a chi integra API di intelligenza artificiale e vuole controllare informazioni in uscita, consumi e registri. Il sito offre anche shim-cli per il computer dello sviluppatore: protegge alcuni flussi degli assistenti di programmazione, con limiti diversi dal gateway.
Collegare il backend e controllare il risultato
- Genera una chiave shim e configura separatamente le credenziali del fornitore.
- Segui la documentazione delle API native: l'esempio OpenAI usa
https://api.getshim.tech/v1, mentre Anthropic e Gemini mantengono percorsi e formati documentati. - Scegli un modello approvato, abilita la policy del tenant e imposta un limite di output coerente. Le chiavi devono restare sul server.
- Invia testo con identificatori fittizi e controlla risposta, ripristino e uso registrato.
- In caso di rifiuto, verifica catalogo, quote e frequenza; i limiti configurati possono generare HTTP 429.
Sono documentati OpenAI Responses e Chat, Anthropic Messages e Gemini generateContent, incluso streaming nativo. Il supporto riguarda gli endpoint indicati, non ogni risorsa SDK. La documentazione esclude traduzione, routing e failover fra fornitori, oltre all'esecuzione in background di OpenAI Responses.
Come funziona il mascheramento reversibile
Le categorie documentate comprendono email, telefoni, carte, IBAN, TCKN turchi, SSN statunitensi, chiavi API, chiavi private, stringhe di connessione e indirizzi di rete. Nella stessa richiesta, lo stesso dato usa lo stesso segnaposto casuale, mantenendo relazioni utili senza mostrare il valore originale.
Non è una garanzia di anonimizzazione completa. I nomi di persona in inglese non sono ancora rilevati, secondo la documentazione. Prima dell'uso reale conviene testare esempi inventati e verificare anche il ripristino nella risposta.
Usare shim-cli con un assistente di programmazione
La CLI gratuita con licenza Apache-2.0 funziona senza account shim su macOS e Linux, con Python 3.10 o successivo. Per Claude Code il percorso ufficiale prevede installazione, shim demo claude, anteprima con shim install claude --dry-run, installazione dell'hook e nuova sessione verificata tramite shim doctor claude.
Claude Code può mascherare alcuni contenuti di file e strumenti. I prompt digitati in Claude Code e Codex vengono segnalati, oppure bloccati in modalità enforce, senza riscrittura. Copilot CLI può riscrivere i prompt; il suo traffico degli strumenti e quello di Codex non vengono ispezionati. VS Code non maschera. Windows non è supportato e WSL non è verificato.
shim audit conta esposizioni nella cronologia locale di Claude Code senza stampare valori; shim watch -- claude osserva una sessione, token e costi. Il rilevamento resta soggetto a mancate identificazioni.
Budget, quote e tracce di audit
I budget possono riguardare organizzazioni, team o tag di richiesta, in USD oppure token. Il gateway riserva una stima prima della chiamata e registra l'uso effettivo dopo. Limiti RPM/TPM, quote giornaliere e mensili e protezione da richieste identiche ripetute aiutano a contenere consumi imprevisti.
I registri mostrano stato, modello, uso, costo e fatti relativi alla privacy. Verifica della catena di audit, report e revisione umana opzionale supportano i controlli interni. Non equivalgono a una certificazione normativa.
Quote gratuite e trattamento dei dati
Verifica del 20 ottobre 2026: Developer è indicato a $0, con un milione di token e 1.000 richieste mensili, entrambi come limiti. Enterprise richiede un preventivo per distribuzione, uso e supporto. Non è stabilito che l'inferenza del modello sia inclusa: consulta le condizioni ufficiali e i costi del fornitore.
La privacy policy descrive elaborazione transitoria di prompt e risposte, senza salvarne i corpi nei registri persistenti delle richieste. Le mappe cifrate del tenant per continuazioni OpenAI Responses possono però rimanere in Redis fino a 30 giorni. Enterprise on-premise mantiene i dati del gateway fuori dall'infrastruttura shim, ma invia comunque richieste al modello scelto.
Con scrubbing attivo vengono rifiutati file, immagini e audio opachi non ispezionabili. I riferimenti alla conversione documentale nella home non assicurano supporto universale.
Domande frequenti
Quali informazioni vengono sostituite?
Contatti, dati finanziari, alcuni identificatori nazionali e segreti sono categorie documentate. Policy, formato e client determinano la copertura; non è completa.
È gratuito e open source?
La CLI è gratuita sotto Apache-2.0. Il gateway offre quote Developer e Enterprise su preventivo. La licenza della CLI non va estesa all'intero servizio.
Si può usare qualsiasi modello o documento?
Occorrono endpoint documentati e modelli approvati. Lo scrubbing rifiuta input opachi e non è promesso failover automatico fra fornitori.
Risorse ufficiali
- Architettura di sicurezza: credenziali e distribuzione.
- Codice e segnalazioni di shim-cli: licenza e matrice dei client.
Strumenti correlati
API e infrastruttura per modelli IA →
QuelloGratis
Fai domande ai tuoi documenti, controlla le fonti e scrivi con il contesto del gruppo.
FramefieldsGratis
Componi video in TypeScript, verifica i fotogrammi ed esporta con la GPU.
Craft AgentsGratis
Collega gli agenti AI a file, API, MCP e attività nel browser.
ParrotGratis
Registra le chiamate, consulta i tuoi documenti e verifica gli impegni con riferimenti temporali.
NitroStackFreemium
Trasforma API e funzioni aziendali in strumenti MCP con TypeScript e test visuali.