
ReflectionKostenlos
Beam per API nutzen, mit Mirror programmieren oder selbst betreiben.
shim KI-Gateway für Datenmaskierung und API-Kontrolle
Sensible Daten vor Modellaufrufen maskieren und KI-Nutzung nachvollziehen.
Einfach erklärt: Wozu dient shim?
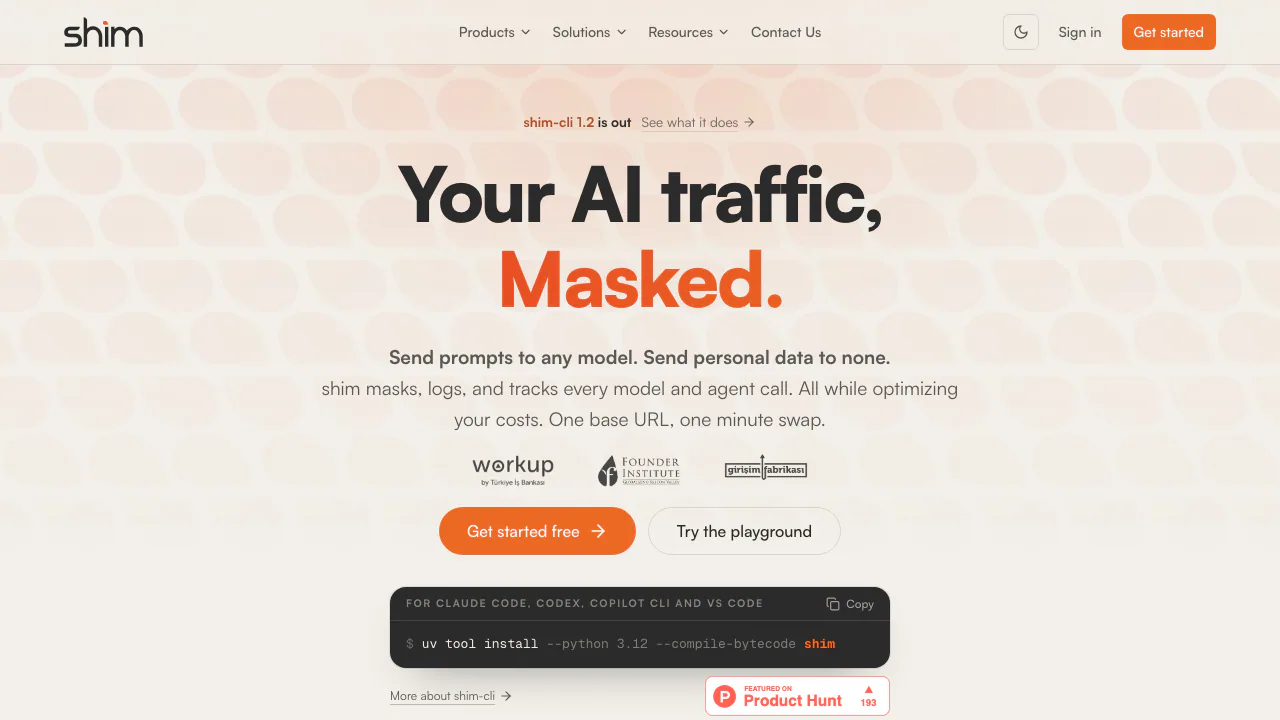
shim ist ein KI-Gateway zwischen Ihrer Anwendung und einem Modellanbieter. Anfragen laufen zuerst durch diese Kontrollschicht. Erkennt die aktivierte Datenschutzregel beispielsweise eine E-Mail-Adresse, ersetzt shim sie durch einen Platzhalter. In der Antwort an Ihre Anwendung kann der ursprüngliche Wert wieder eingesetzt werden.
Das hilft Plattformteams, KI-Aufrufe in Geschäftssoftware zu kontrollieren. Für Entwickler gibt es zusätzlich shim-cli auf dem eigenen Rechner. Das Gateway schützt Anwendungstraffic; die CLI arbeitet mit bestimmten Programmierassistenten und hat andere Grenzen.
Personenbezogene Daten vor dem Versand maskieren
Die dokumentierten Detektoren erfassen unter anderem E-Mails, Telefonnummern, Kartennummern, IBANs, türkische TCKN, US-SSNs, API-Schlüssel, private Schlüssel und Datenbankverbindungen. Gleiche Werte erhalten innerhalb einer Anfrage denselben zufälligen Platzhalter. So bleiben Zusammenhänge für das Modell erkennbar.
Eine reversible Ersetzung ist keine Zusage vollständiger Anonymisierung. Englische Personennamen werden laut Dokumentation noch nicht erkannt. Testen Sie deshalb realistische, erfundene Beispiele und kontrollieren Sie auch die Wiederherstellung der Antwort.
Gratislimits und Datenschutz vor der Einführung prüfen
Am 20. Oktober 2026 nennt die Website für Developer $0 sowie gleichzeitig eine Million Tokens und 1.000 Anfragen pro Monat. Enterprise wird nach Nutzung, Bereitstellung und Support angeboten. Daraus ergibt sich keine Zusage kostenloser Modellinferenz. Prüfen Sie aktuelle Konditionen und die Abrechnung Ihres Anbieters.
Laut Datenschutzerklärung werden rohe Prompts und Antworten nur vorübergehend verarbeitet und nicht in dauerhaften Anfragedatensätzen gespeichert. Verschlüsselte, mandantengebundene Wiederherstellungszuordnungen für OpenAI-Responses-Fortsetzungen können jedoch bis zu 30 Tage in Redis bleiben. Beim Enterprise-Eigenbetrieb verbleiben Gateway-Daten außerhalb der shim-Infrastruktur; ausgewählte Modellanbieter erhalten weiterhin die konfiguriert maskierten Anfragen.
Aktiviertes Scrubbing lehnt undurchsichtige Datei-, Bild- und Audioeingaben ab. Allgemeine Aussagen zur Dokumentkonvertierung auf der Startseite ersetzen diese konkrete API-Grenze nicht.
Eine vorhandene Anwendung anbinden
- Erstellen Sie einen shim-Schlüssel und konfigurieren Sie separat die Zugangsdaten des Modellanbieters.
- Folgen Sie der offiziellen API-Dokumentation. Für OpenAI zeigt sie die Basis-URL
https://api.getshim.tech/v1; Anthropic und Gemini behalten ihre dokumentierten nativen Formate. - Verwenden Sie ein freigegebenes Modell, aktivieren Sie die gewünschte Mandantenregel und setzen Sie ein passendes Ausgabelimit. Schlüssel gehören ins Backend.
- Senden Sie einen Testtext mit erfundenen Identifikatoren. Prüfen Sie Antwort, Ersetzung und erfassten Verbrauch.
- Klären Sie Ablehnungen anhand von Modellkatalog und Limits; konfigurierte Raten- oder Quotenüberschreitungen können HTTP 429 auslösen.
Unterstützt werden dokumentierte OpenAI-Responses-/Chat-, Anthropic-Messages- und Gemini-generateContent-Endpunkte samt Streaming. Nicht zugesagt sind sämtliche SDK-Ressourcen. Die Dokumentation schließt Übersetzung, Routing und Failover zwischen Anbietern sowie OpenAI-Responses-Hintergrundausführung ausdrücklich aus.
Kosten zuordnen und Prüfspuren nachvollziehen
Budgets lassen sich Organisationen, Teams oder Anfrage-Tags zuordnen und in USD oder Tokens begrenzen. Vor dem Aufruf wird erwarteter Verbrauch reserviert, anschließend tatsächliche Nutzung verbucht. RPM/TPM-Regeln, Tages- und Monatsquoten sowie Schutz vor identischen Wiederholungsschleifen ergänzen diese Kontrolle.
Audit-Daten enthalten Anfragezustand, Modell, Nutzung, Kosten und Datenschutzereignisse. Prüfketten, Berichte und optionale menschliche Prüfentscheidungen unterstützen interne Kontrollen. Daraus folgt keine automatische Compliance-Zertifizierung.
Was shim-cli lokal leistet
Die kostenlose CLI steht unter Apache-2.0 und benötigt kein shim-Konto. Sie läuft auf macOS und Linux mit Python ab 3.10. Für Claude Code sieht der offizielle Ablauf Installation, shim demo claude, Vorschau mit shim install claude --dry-run, Hook-Installation und eine neue Sitzung mit shim doctor claude vor.
Claude Code kann geeignete Datei- und Tool-Inhalte maskieren. Direkt eingegebene Prompts in Claude Code und Codex werden standardmäßig gemeldet und im Enforce-Modus blockiert, nicht umgeschrieben. Copilot CLI kann Prompts ersetzen; dessen Tool-Traffic und der von Codex werden nicht geprüft. VS Code maskiert nichts. Windows wird nicht unterstützt, WSL ist unbestätigt.
Mit shim audit lassen sich lokale Claude-Code-Verläufe ohne Ausgabe sensibler Werte auswerten. shim watch -- claude beobachtet eine Sitzung einschließlich Tokens und Kosten. Die Erkennung kann trotzdem Werte übersehen.
Häufige Fragen
Welche Daten werden maskiert?
Dokumentiert sind Kontakt- und Finanzdaten, bestimmte nationale Kennungen und Geheimnisse. Erkennung und Schutz hängen von Eingabe, Regel und CLI-Client ab; vollständige Erkennung ist nicht garantiert.
Ist shim kostenlos und Open Source?
Die CLI ist kostenlos unter Apache-2.0. Das gehostete Gateway hat monatliche Gratislimits; Enterprise erfordert ein Angebot. Die CLI-Lizenz gilt nicht pauschal für alle Dienste.
Funktioniert jede Modell-API mit beliebigen Dateien?
Maßgeblich sind die dokumentierten Endpunkte und freigegebenen Modelle. Scrubbing weist nicht prüfbare Dateien ab; ein automatischer Anbieterwechsel ist nicht zugesagt.
Offizielle Anlaufstellen
- Sicherheitsarchitektur: Zugangsdaten und Bereitstellung prüfen.
- shim-cli auf GitHub: Quellcode, Lizenz und Client-Matrix nachlesen.
Ähnliche Tools
KI-Modell-APIs und Infrastruktur →
QuelloKostenlos
Dokumente befragen, Originalstellen prüfen und mit dem Wissen des Teams schreiben.
FramefieldsKostenlos
Videos mit TypeScript gestalten, prüfen und direkt über die GPU rendern.
Craft AgentsKostenlos
KI-Agenten mit Dateien, APIs, MCP und Browseraktionen verbinden.
ParrotKostenlos
Gespräche aufnehmen, lokal transkribieren und Vereinbarungen anhand der Originalstellen prüfen.
NitroStackFreemium
TypeScript-Framework, visuelle Tests und Hosting für eigene MCP-Werkzeuge.