
ReflectionGrátis
Use o Beam pela API, programe com o Mirror ou hospede o modelo.
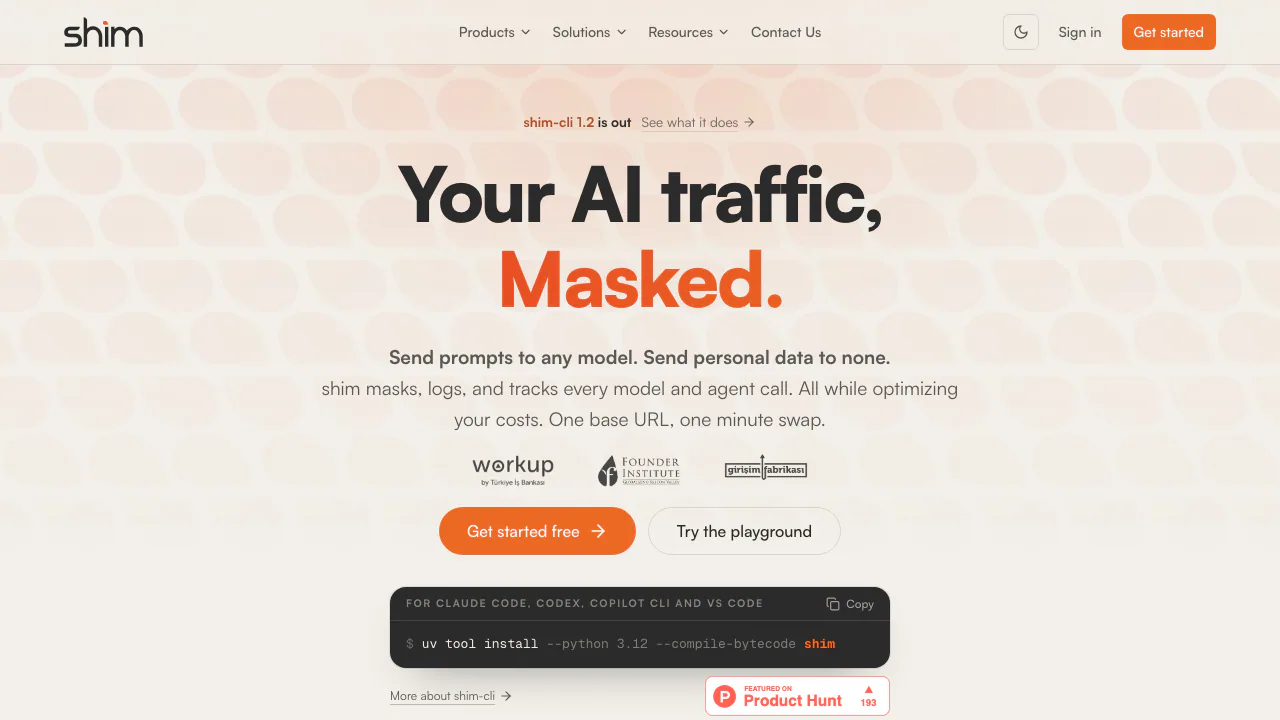
shim: gateway de IA para mascarar dados e controlar APIs
Mascare dados antes das chamadas de IA e acompanhe consumo e gastos.
Para que serve o shim, em linguagem simples?
O shim é um gateway de IA entre sua aplicação e o provedor do modelo. A chamada passa por essa camada antes de sair. Se a política de privacidade ativada reconhecer um e-mail ou segredo, substitui o valor por um marcador; na resposta entregue à aplicação, pode restaurar o original.
Ele atende equipes que integram APIs de IA e precisam entender quais dados saem, quanto cada trabalho consome e quais regras foram aplicadas. O site também oferece o shim-cli para a máquina do desenvolvedor, com cobertura diferente da oferecida pelo gateway.
Orçamento por equipe e registros de auditoria
Os orçamentos podem abranger organizações, equipes ou tags de requisição, com limites em USD ou tokens. O gateway reserva uma estimativa antes da chamada e registra o uso real depois. Controles RPM/TPM, cotas diárias e mensais e proteção contra repetições idênticas ajudam a limitar diferentes formas de consumo.
Os registros incluem estado, modelo, uso, custo e fatos de privacidade. Verificação da cadeia de auditoria, relatórios e revisão humana opcional apoiam a governança. Essas funções não certificam conformidade regulatória.
Mascaramento reversível e seus limites
A documentação lista e-mails, telefones, cartões, IBAN, TCKN turco, SSN dos EUA, chaves de API, chaves privadas, conexões de banco e endereços de rede. Valores repetidos na mesma requisição reutilizam um marcador aleatório, preservando relações que o modelo pode precisar.
Isso não garante anonimização completa. Nomes de pessoas em inglês ainda não são detectados, segundo os documentos. Também não se deve presumir detecção de CPF sem confirmação. Teste dados fictícios representativos e verifique a restauração.
Como testar no backend
- Gere uma chave shim e configure separadamente as credenciais do provedor.
- Siga a documentação das APIs nativas. O exemplo OpenAI usa
https://api.getshim.tech/v1; Anthropic e Gemini mantêm suas rotas e formatos documentados. - Selecione um modelo aprovado, ative a política do tenant e defina um limite de saída adequado. Mantenha as chaves no servidor.
- Envie texto com identificadores inventados e confira resposta, restauração e consumo registrado.
- Se houver recusa, revise catálogo e limites: cotas ou taxas configuradas podem retornar HTTP 429.
Há endpoints documentados de OpenAI Responses e Chat, Anthropic Messages e Gemini generateContent, incluindo streaming nativo. A compatibilidade não abrange todo recurso dos SDKs. Os documentos excluem tradução, roteamento e failover entre provedores, além da execução em segundo plano de OpenAI Responses.
Cotas grátis, implantação e privacidade
Em 20 de outubro de 2026, Developer está anunciado a $0, com um milhão de tokens e 1.000 requisições por mês, respeitando ambos os limites. Enterprise depende de proposta para uso, implantação e suporte. Não há confirmação de inferência do provedor incluída: consulte as condições oficiais e a cobrança do modelo.
A política de privacidade informa processamento transitório dos prompts e respostas, sem guardar seus corpos em registros duráveis de requisições. Mapas criptografados e vinculados ao tenant para continuações OpenAI Responses podem permanecer no Redis por até 30 dias. Enterprise local mantém dados do gateway fora da infraestrutura shim, mas ainda envia chamadas ao modelo escolhido.
Com scrubbing ativo, arquivos, imagens e áudio opacos são recusados. As referências da página inicial à conversão de documentos não garantem aceitação em qualquer endpoint.
O que o shim-cli faz na sua máquina
A CLI gratuita tem licença Apache-2.0 e funciona sem conta shim em macOS e Linux, com Python 3.10 ou superior. Para Claude Code, a sequência oficial é instalar, executar shim demo claude, revisar shim install claude --dry-run, instalar o hook e iniciar uma nova sessão com shim doctor claude.
Claude Code mascara conteúdos elegíveis de arquivos e ferramentas. Prompts digitados em Claude Code e Codex são apenas sinalizados por padrão, podendo ser bloqueados no modo enforce, sem reescrita. Copilot CLI pode reescrever prompts; seu tráfego de ferramentas e o do Codex não são inspecionados. VS Code não mascara. Windows não é suportado e WSL não foi verificado.
shim audit conta exposições no histórico local de Claude Code sem imprimir valores sensíveis. shim watch -- claude observa tráfego, tokens e gastos de uma sessão. A detecção ainda pode deixar passar valores.
Perguntas frequentes
Quais dados podem ser mascarados?
Dados de contato e financeiros, certos identificadores nacionais e segredos estão documentados. Política, entrada e cliente determinam a cobertura, que não é completa.
O que é grátis e de código aberto?
A CLI é gratuita sob Apache-2.0. O gateway hospedado tem cotas Developer; Enterprise requer proposta. A licença da CLI não se aplica automaticamente a todo o serviço.
Posso usar qualquer modelo ou arquivo?
Use endpoints documentados e modelos aprovados. O scrubbing recusa entradas opacas e não há promessa de troca automática entre provedores.
Recursos oficiais
- Arquitetura de segurança: credenciais e condições de implantação.
- Código e questões do shim-cli: licença, versões e suporte por cliente.
Ferramentas parecidas
APIs e infraestrutura de modelos de IA →
QuelloGrátis
Pergunte aos seus documentos, confira as fontes e escreva com o contexto da equipe.
FramefieldsGrátis
Crie vídeos em TypeScript, confira os quadros e renderize diretamente na GPU.
Craft AgentsGrátis
Conecte agentes de IA a arquivos, APIs, MCP e tarefas no navegador.
ParrotGrátis
Grave conversas, receba ajuda durante a chamada e confira compromissos na fala original.
NitroStackFreemium
Conecte suas APIs à IA com TypeScript, testes visuais e implantação na nuvem.