
ReflectionZa darmo
Korzystaj z Beam przez API, Mirror CLI lub własną infrastrukturę.
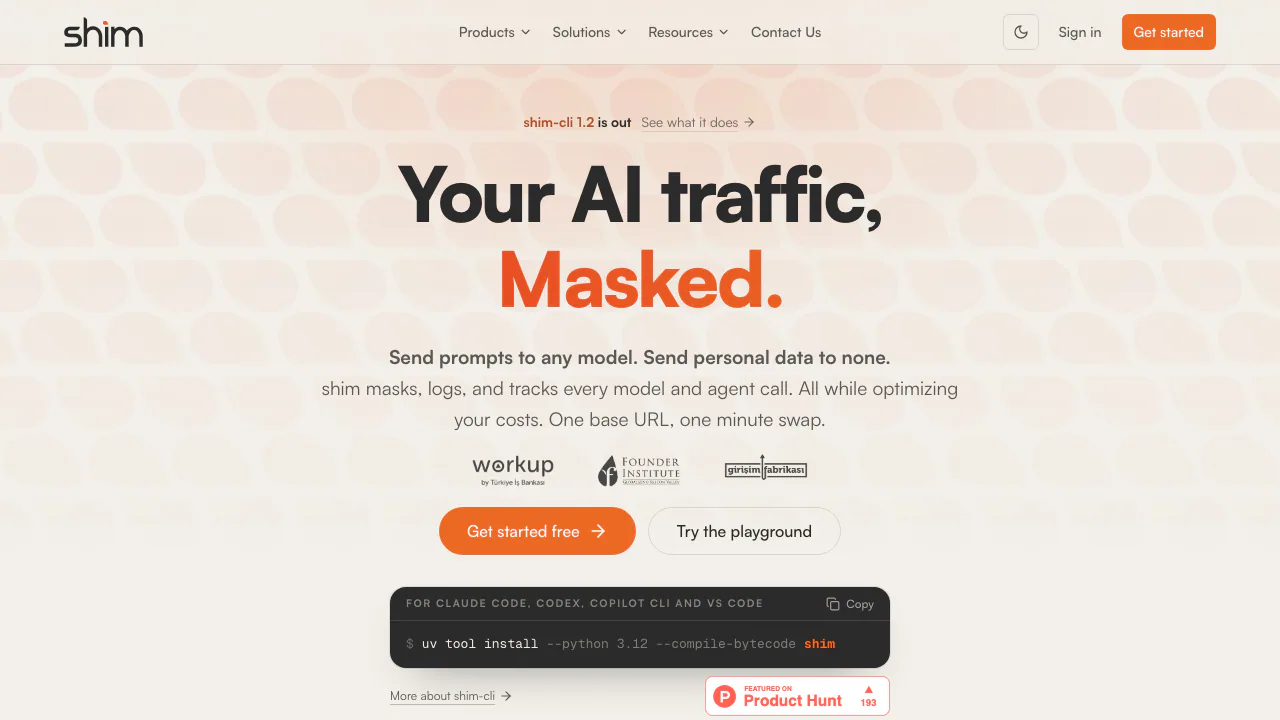
shim AI Gateway do maskowania danych i kontroli API
Maskuj dane przed wysłaniem do AI i sprawdzaj zużycie oraz koszty.
Do czego służy shim? Proste wyjaśnienie
shim to AI Gateway, czyli brama między aplikacją a dostawcą modelu. Żądanie przechodzi najpierw przez tę warstwę. Jeśli włączona polityka rozpozna adres e-mail lub klucz, zastępuje go znacznikiem przed wysłaniem. Odpowiedź dla aplikacji może następnie odzyskać oryginalną wartość.
Narzędzie jest przydatne zespołom wdrażającym API AI, które chcą kontrolować wychodzące dane, koszty i historię decyzji. Serwis udostępnia też lokalny shim-cli dla asystentów programowania. Jego zakres ochrony zależy od klienta i różni się od bramy aplikacyjnej.
Jak działa odwracalne maskowanie danych?
Dokumentacja wymienia e-maile, telefony, karty, IBAN, tureckie TCKN, amerykańskie SSN, klucze API, klucze prywatne, połączenia baz danych i adresy sieciowe. W jednym żądaniu powtarzająca się wartość otrzymuje ten sam losowy znacznik, dzięki czemu model zachowuje relacje między elementami.
Nie oznacza to pełnej anonimizacji. Angielskie imiona i nazwiska nie są jeszcze wykrywane według dokumentacji. Nie należy też zakładać obsługi polskich identyfikatorów bez potwierdzenia. Warto przetestować fikcyjne próbki i sprawdzić odtworzenie odpowiedzi.
Pierwsze połączenie z backendu
- Utwórz klucz shim i osobno skonfiguruj poświadczenia dostawcy modelu.
- Zastosuj oficjalną dokumentację API. Przykład OpenAI używa
https://api.getshim.tech/v1; Anthropic i Gemini zachowują opisane formaty i ścieżki natywne. - Wybierz zatwierdzony model, włącz politykę tenantową i ustaw odpowiedni limit wyjścia. Klucze pozostaw po stronie serwera.
- Wyślij tekst z wymyślonymi identyfikatorami. Sprawdź odpowiedź, odtworzone wartości i zapis zużycia.
- Przy odmowie sprawdź katalog modeli i limity. Przekroczenie skonfigurowanych kwot lub tempa może zwrócić HTTP 429.
Opisano OpenAI Responses i Chat, Anthropic Messages oraz Gemini generateContent wraz ze strumieniowaniem. Zgodność dotyczy konkretnych endpointów, nie wszystkich zasobów SDK. Dokumentacja wyklucza translację, routing i automatyczne przełączenie między dostawcami oraz wykonanie OpenAI Responses w tle.
Lokalny shim-cli: obsługa zależy od asystenta
Bezpłatny CLI ma licencję Apache-2.0, działa bez konta shim na macOS i Linuksie oraz wymaga Pythona 3.10 lub nowszego. Dla Claude Code oficjalna ścieżka obejmuje instalację, shim demo claude, podgląd shim install claude --dry-run, instalację hooka i nową sesję sprawdzoną przez shim doctor claude.
Claude Code może maskować wybrane treści plików i narzędzi. Wpisywane prompty Claude Code i Codex są domyślnie zgłaszane, a w trybie enforce mogą być blokowane, bez przepisywania. Copilot CLI potrafi zmieniać prompt, lecz ruch narzędzi jego i Codex nie jest sprawdzany. VS Code nie maskuje. Windows nie jest obsługiwany, WSL pozostaje niezweryfikowany.
shim audit zlicza ekspozycje w lokalnej historii Claude Code bez wypisywania wartości. shim watch -- claude obserwuje sesję, tokeny i wydatki. Wykrywanie nadal może coś pominąć.
Budżety i audyt wywołań
Budżety można przypisać organizacji, zespołowi lub tagom żądań, określając USD albo tokeny. Przed wywołaniem rezerwowana jest szacowana kwota, a po nim rozliczane rzeczywiste zużycie. Limity RPM/TPM, dzienne i miesięczne kwoty oraz ochrona przed identycznymi powtórzeniami ograniczają różne źródła wzrostu kosztów.
Rejestry obejmują stan żądania, model, zużycie, koszt i fakty dotyczące prywatności. Weryfikacja łańcucha audytu, raporty i opcjonalna ocena człowieka wspierają kontrolę. Nie są certyfikatem zgodności prawnej.
Bezpłatne limity i przechowywanie danych
Stan na 20 października 2026 r.: Developer kosztuje $0 i ma jednocześnie limit miliona tokenów oraz 1 000 żądań miesięcznie. Enterprise podlega indywidualnej wycenie wdrożenia, użycia i wsparcia. Nie potwierdzono wliczenia inferencji dostawcy — sprawdź aktualną ofertę i jego rachunki.
Polityka prywatności opisuje przejściowe przetwarzanie promptów i odpowiedzi, bez zapisywania ich treści w trwałych rejestrach żądań. Szyfrowane mapowania tenantowe dla kontynuacji OpenAI Responses mogą jednak pozostać w Redis do 30 dni. Enterprise on-premise utrzymuje dane bramy poza infrastrukturą shim, ale żądania nadal trafiają do wybranego modelu.
Przy włączonym scrubbingu nieprzejrzyste pliki, obrazy i audio są odrzucane. Ogólne informacje o konwersji dokumentów nie gwarantują obsługi każdego endpointu.
Częste pytania
Jakie dane można maskować?
Opisano dane kontaktowe, finansowe, wybrane identyfikatory krajowe i sekrety. Zakres zależy od polityki, wejścia i klienta; wykrywanie nie jest pełne.
Co jest bezpłatne i otwarte?
CLI jest bezpłatny na Apache-2.0. Brama hostowana ma miesięczne limity, a Enterprise wymaga oferty. Licencja CLI nie obejmuje automatycznie całej usługi.
Czy działa dowolny model i plik?
Należy korzystać z opisanych endpointów i zatwierdzonych modeli. Scrubbing odrzuca nieprzejrzyste wejścia; automatyczny failover dostawców nie jest obiecany.
Oficjalne zasoby
- Architektura bezpieczeństwa: poświadczenia i granice wdrożenia.
- Kod i zgłoszenia shim-cli: licencja, wersje i macierz klientów.
Podobne narzędzia
API modeli AI i infrastruktura →
QuelloZa darmo
Pytaj o dokumenty, sprawdzaj źródła i pisz z wykorzystaniem wiedzy zespołu.
FramefieldsZa darmo
Twórz kompozycje w TypeScript, sprawdzaj klatki i renderuj wideo na GPU.
Craft AgentsZa darmo
Połącz agentów AI z plikami, API, MCP i przeglądarką.
ParrotZa darmo
Nagrywaj rozmowy, przeglądaj ustalenia i sprawdzaj raport w oryginalnych wypowiedziach.
NitroStackFreemium
Udostępniaj własne API jako narzędzia MCP i sprawdzaj ich działanie przed wdrożeniem.