
ReflectionБесплатно
Используйте Beam через API, Mirror CLI или собственную инфраструктуру.
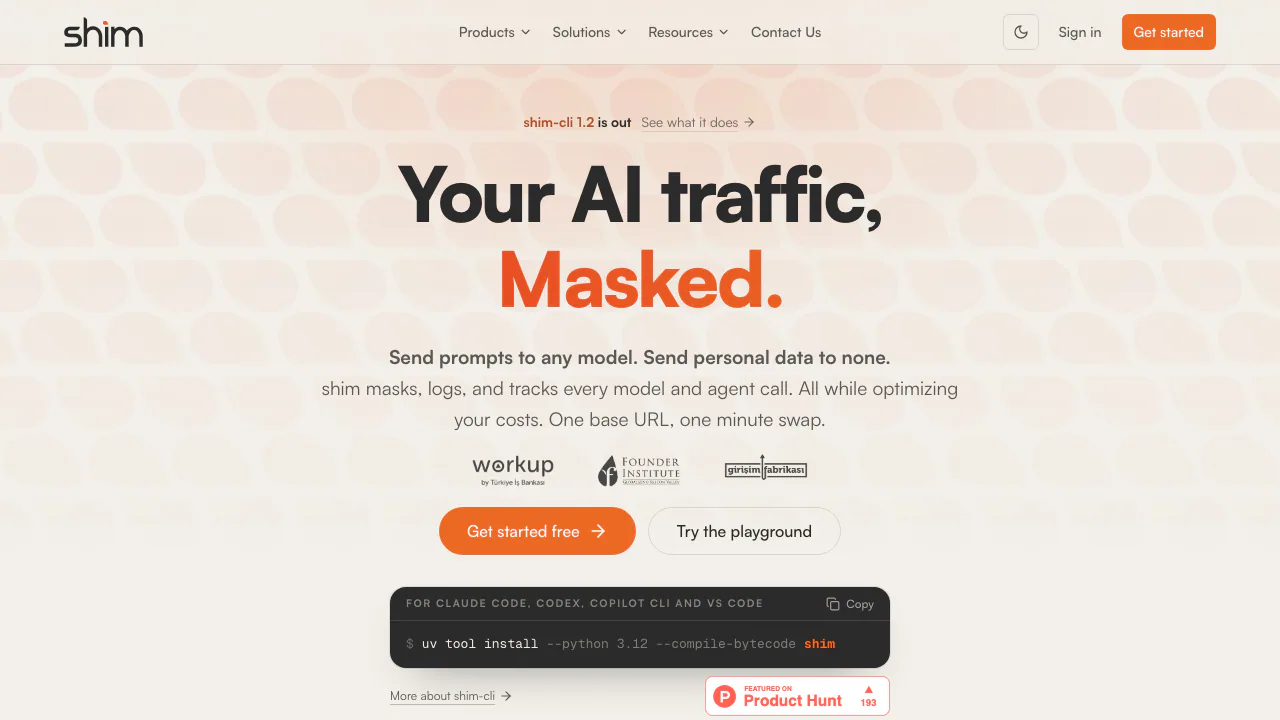
shim: LLM-шлюз для маскирования данных и контроля API
Маскируйте данные перед вызовом модели и отслеживайте расход токенов.
Простыми словами: для чего нужен shim?
shim — это LLM-шлюз между вашим приложением и поставщиком модели. Запрос сначала проходит через этот слой. Если включённая политика распознаёт почту или секретный ключ, значение заменяется маркером до отправки модели. В ответе для приложения исходное значение может быть восстановлено.
Сервис полезен командам, подключающим API ИИ и контролирующим передачу данных, расходы и журналы. Отдельный shim-cli работает на компьютере разработчика с помощниками программирования. Его возможности отличаются от шлюза для приложений.
Бюджеты и аудит по командам
Бюджеты можно задавать организации, команде или тегам запросов в USD либо токенах. Перед вызовом резервируется оценка, после — учитывается фактическое использование. Ограничения RPM/TPM, суточные и месячные квоты и защита от повторов одинакового запроса контролируют разные источники перерасхода.
Журналы показывают состояние, модель, использование, стоимость и факты обработки персональных данных. Проверка цепочки аудита, отчёты и опциональная проверка человеком помогают внутреннему контролю. Они не являются сертификатом соответствия законодательству.
Подключение backend и проверка запроса
- Создайте ключ shim и отдельно настройте учётные данные поставщика модели.
- Следуйте документации нативных API. Пример OpenAI использует
https://api.getshim.tech/v1; Anthropic и Gemini сохраняют описанные маршруты и форматы. - Выберите разрешённую модель, включите политику арендатора и задайте разумный лимит вывода. Ключи должны оставаться на сервере.
- Отправьте текст с вымышленными идентификаторами. Проверьте ответ, восстановление и учёт использования.
- При отказе проверьте каталог и квоты: превышение настроенных ограничений может вернуть HTTP 429.
Описаны OpenAI Responses и Chat, Anthropic Messages, Gemini generateContent и их потоковые форматы. Совместимость ограничена указанными endpoint, а не всеми ресурсами SDK. Документы исключают преобразование, маршрутизацию и автоматическое переключение между поставщиками, а также фоновое исполнение OpenAI Responses.
Обратимое маскирование и границы обнаружения
Документация перечисляет почту, телефоны, карты, IBAN, турецкие TCKN, американские SSN, ключи API, закрытые ключи, строки подключения к БД и сетевые адреса. Повторяющееся значение получает один случайный маркер внутри запроса, сохраняя связи между фрагментами текста.
Это не гарантия полной анонимизации. Английские имена людей пока не обнаруживаются, согласно документации. Не следует автоматически предполагать поддержку российских идентификаторов. Используйте вымышленные образцы и проверьте замену и восстановление ответа.
Бесплатные квоты, размещение и хранение
Проверено 20 октября 2026 года: Developer указан как $0 с двумя месячными лимитами — миллион токенов и 1 000 запросов. Enterprise рассчитывается по условиям размещения, использования и поддержки. Включение стоимости инференса поставщика не подтверждено; сверяйте актуальные условия и счета модели. Доступность и оплата для конкретного региона требуют отдельной проверки.
Политика конфиденциальности описывает временную обработку тел промптов и ответов без сохранения в постоянных записях запросов. Зашифрованные привязанные к арендатору соответствия для продолжений OpenAI Responses могут оставаться в Redis до 30 дней. Enterprise на своих серверах удерживает данные шлюза вне инфраструктуры shim, но запросы продолжают поступать выбранной модели.
При включённом scrubbing непрозрачные файлы, изображения и аудио отклоняются. Общие упоминания конвертации документов не обещают поддержку любых вложений.
Что делает локальный shim-cli
Бесплатный CLI под Apache-2.0 работает без аккаунта shim на macOS и Linux с Python от 3.10. Для Claude Code официальный путь включает установку, shim demo claude, предварительный просмотр shim install claude --dry-run, установку hook и новую сессию с проверкой shim doctor claude.
Claude Code может маскировать подходящие файлы и содержимое инструментов. Введённые промпты Claude Code и Codex по умолчанию только отмечаются, а в enforce могут блокироваться, без переписывания. Copilot CLI умеет заменять промпты, но его инструментальный трафик и трафик инструментов Codex не проверяются. VS Code ничего не маскирует. Windows не поддерживается, WSL не проверен.
shim audit считает случаи раскрытия в локальной истории Claude Code без печати значений. shim watch -- claude наблюдает сессию, токены и расходы. Обнаружение может пропустить данные.
Частые вопросы
Какие данные можно замаскировать?
Описаны контакты, финансовые данные, отдельные национальные идентификаторы и секреты. Политика, входные данные и клиент определяют покрытие; оно не полное.
Что бесплатно и открыто?
CLI бесплатен под Apache-2.0. У размещённого шлюза есть месячные квоты; Enterprise требует предложения. Лицензия CLI не распространяется автоматически на весь сервис.
Подойдёт любая модель и любой файл?
Используйте документированные endpoint и разрешённые модели. Scrubbing отклоняет непрозрачный ввод; автоматический переход между поставщиками не обещан.
Официальные ресурсы
- Архитектура безопасности: учётные данные и размещение.
- Исходный код shim-cli: лицензия, версии и поддержка клиентов.
Похожие нейросети
API и инфраструктура моделей ИИ →
QuelloБесплатно
Задавайте вопросы своим документам, проверяйте источники и пишите с контекстом команды.
FramefieldsБесплатно
Создавайте видео на TypeScript, проверяйте кадры и рендерите через GPU.
Craft AgentsБесплатно
Подключайте ИИ-агентов к файлам, API, MCP и задачам в браузере.
ParrotБесплатно
Записывайте разговоры, находите договорённости и проверяйте выводы по исходным словам.
NitroStackЕсть бесплатный тариф
Создавайте MCP-инструменты на TypeScript, проверяйте вызовы и развёртывайте сервисы.