
ReflectionGratis
Usa Beam en tus aplicaciones, con Mirror CLI o en tu infraestructura.
shim AI Gateway para enmascarar datos y controlar APIs
Enmascara datos antes de llamar a la IA y permite revisar consumo y costes.
¿Para qué sirve shim, explicado de forma sencilla?
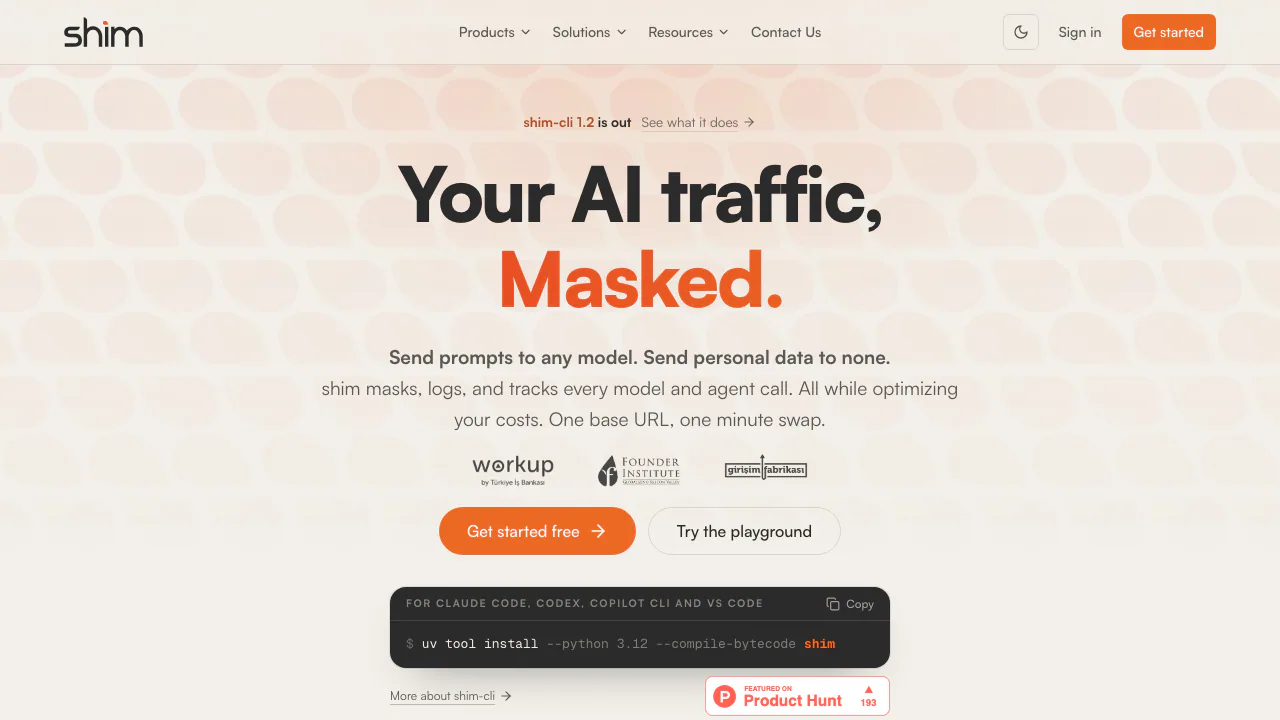
shim es un AI Gateway que se coloca entre tu aplicación y el proveedor del modelo. La petición pasa primero por esta capa: si la política de privacidad activada detecta un correo o una clave, lo sustituye por un marcador antes de enviarlo. Después puede recuperar el valor en la respuesta que recibe tu aplicación.
Está orientado a equipos que integran APIs de IA y necesitan controlar datos, consumo y trazabilidad. La web también ofrece shim-cli para ordenadores de desarrolladores; su alcance depende del asistente de programación utilizado.
Qué cambia cuando se enmascaran los datos
Los detectores documentados incluyen correos, teléfonos, tarjetas, IBAN, TCKN turcos, SSN estadounidenses, claves API, claves privadas, conexiones de bases de datos y direcciones de red. Dentro de una petición, un mismo valor reutiliza el mismo marcador aleatorio para conservar relaciones útiles.
La sustitución es reversible, por lo que no debe confundirse con anonimización irreversible. La documentación indica que todavía no detecta nombres de personas en inglés. Conviene probar ejemplos ficticios representativos y comprobar tanto el enmascaramiento como la restauración.
Cuotas gratuitas, despliegue y conservación de datos
Verificado el 20 de octubre de 2026: Developer figura a $0, con un millón de tokens y 1.000 peticiones al mes, sujetos a ambos límites. Enterprise se presupuesta según despliegue, uso y soporte. No se confirma que incluya la inferencia del proveedor; consulta los planes oficiales y su facturación.
La política de privacidad describe procesamiento transitorio de prompts y respuestas, sin guardar sus cuerpos en registros duraderos de peticiones. Los mapas cifrados y vinculados al tenant para continuaciones de OpenAI Responses pueden permanecer hasta 30 días en Redis. El despliegue Enterprise local evita que los datos del gateway lleguen a la infraestructura de shim, pero sigue enviando peticiones al modelo elegido.
Con el enmascaramiento activado se rechazan entradas opacas de archivos, imágenes y audio que no puedan inspeccionarse. Las menciones generales a conversión de documentos no garantizan soporte en cualquier endpoint.
Cómo probar una integración desde tu backend
- Genera una clave de shim y configura por separado las credenciales del proveedor.
- Sigue la documentación de integración. El ejemplo de OpenAI usa
https://api.getshim.tech/v1; Anthropic y Gemini mantienen sus rutas y formatos nativos documentados. - Elige un modelo autorizado, activa la política del tenant y define un límite de salida adecuado. Conserva las claves en el servidor.
- Envía un texto con identificadores inventados y revisa respuesta, restauración y uso registrado.
- Si falla, comprueba catálogo y límites: las cuotas o tasas configuradas pueden producir HTTP 429.
Se documentan OpenAI Responses y Chat, Anthropic Messages y Gemini generateContent, con sus formatos de streaming. La compatibilidad se limita a esos endpoints. No incluye traducción, enrutamiento ni conmutación automática entre proveedores; tampoco la ejecución en segundo plano de OpenAI Responses.
Controlar el gasto sin perder el rastro de las llamadas
Los presupuestos pueden aplicarse a organizaciones, equipos o etiquetas de petición, con límites en USD o tokens. El gateway reserva consumo estimado antes de inferencia y liquida el real después. Añade límites RPM/TPM, cuotas diarias y mensuales, y protección frente a bucles de peticiones idénticas.
Los registros permiten revisar estado, modelo, consumo, coste y hechos de privacidad. La verificación de cadenas de auditoría, los informes y la revisión humana opcional ayudan a investigar. No equivalen a certificación normativa.
shim-cli para asistentes de programación
La CLI gratuita tiene licencia Apache-2.0, funciona sin cuenta de shim en macOS y Linux y requiere Python 3.10 o superior. Para Claude Code, la guía propone instalar, ejecutar shim demo claude, revisar shim install claude --dry-run, instalar el hook y comprobar una sesión nueva con shim doctor claude.
Claude Code puede enmascarar ciertos archivos y resultados de herramientas. Los prompts escritos en Claude Code y Codex se notifican por defecto y pueden bloquearse en modo enforce, pero no se reescriben. Copilot CLI puede sustituir prompts; sus llamadas a herramientas y las de Codex no se inspeccionan. VS Code no enmascara. Windows no está soportado y WSL no se ha verificado.
shim audit cuenta exposición en el historial local de Claude Code sin imprimir valores sensibles. shim watch -- claude observa tráfico, tokens y coste de una sesión. La detección sigue siendo de mejor esfuerzo.
Preguntas frecuentes
¿Qué información puede ocultar?
Las categorías documentadas cubren datos de contacto y financieros, ciertos identificadores nacionales y secretos. La política, la entrada y el cliente condicionan el resultado; no se garantiza detección completa.
¿Qué parte es gratuita y de código abierto?
La CLI usa Apache-2.0 y es gratuita. El gateway tiene cuotas Developer mensuales y Enterprise requiere presupuesto. No extiendas la licencia de la CLI a todo el servicio.
¿Admite cualquier modelo y documento?
Hay que usar endpoints documentados y modelos autorizados. El scrubbing rechaza archivos opacos; tampoco se promete cambio automático de proveedor.
Recursos oficiales
- Arquitectura de seguridad: revisar credenciales y condiciones de despliegue.
- Código y soporte de shim-cli: consultar licencia, versiones y matriz de clientes.
Herramientas relacionadas
API e infraestructura de modelos de IA →
QuelloGratis
Pregunta sobre tus documentos, verifica las fuentes y redacta con el contexto del equipo.
FramefieldsGratis
Crea vídeo con TypeScript, revisa los fotogramas y exporta con renderizado GPU.
Craft AgentsGratis
Conecta agentes de IA con archivos, API, MCP y tareas web.
ParrotGratis
Graba llamadas, consulta tus documentos y revisa cada acuerdo con su marca de tiempo.
NitroStackFreemium
Convierte tus API en herramientas MCP con TypeScript, pruebas visuales y alojamiento.