
BeamをAPI、Mirror CLI、自社インフラから利用する開発基盤。
shim:個人情報マスキングと API 管理の AI ゲートウェイ
モデルへの送信前に機密値を置換し、利用量と監査記録を確認。
shim は何に使うサイト?わかりやすく説明
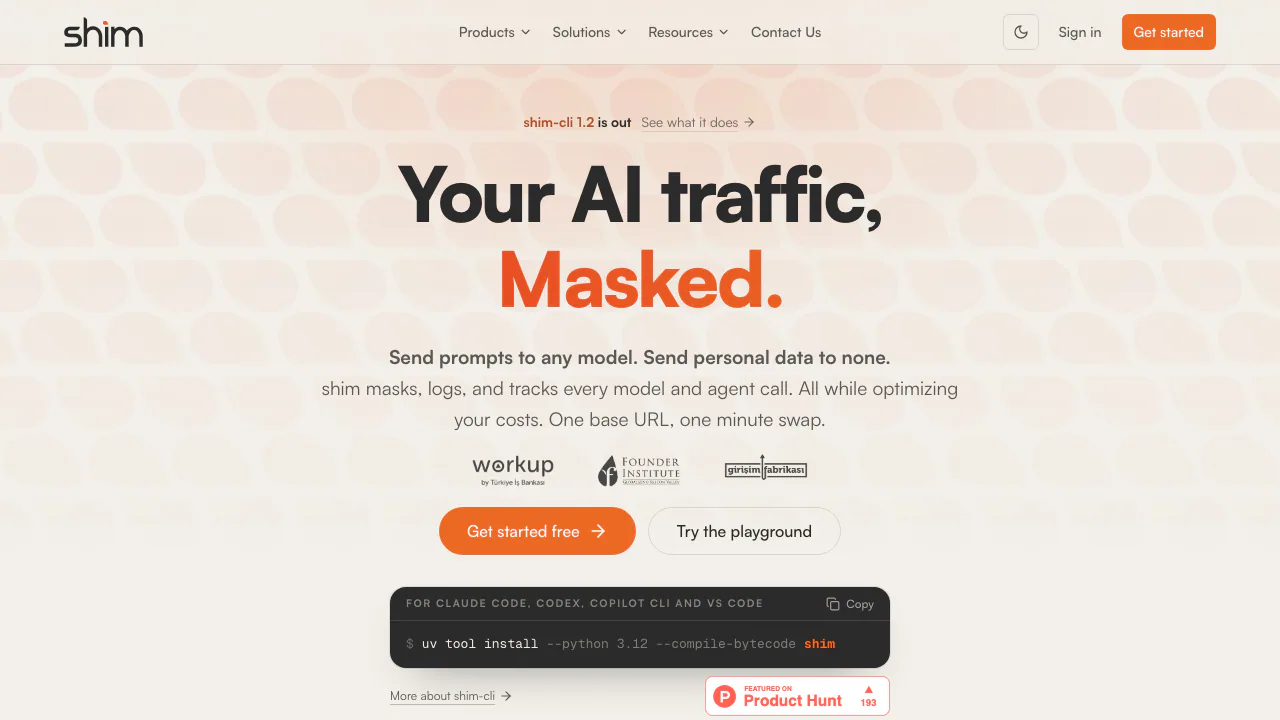
shim は、アプリと AI モデル提供元の間に置く AI ゲートウェイです。リクエストを直接モデルに送らず、先にこの層で確認します。有効なプライバシーポリシーがメールアドレスや秘密鍵などを検出すると、送信前にプレースホルダーへ置換し、アプリに返す応答で元の値を復元できます。
AI API を組み込む開発チームや、外部送信データと費用を確認したい担当者に向いています。開発者の端末で使う shim-cli もありますが、アプリ向けゲートウェイとは対象の通信と保護範囲が異なります。
個人情報マスキングの仕組みと検出範囲
文書にある対象は、メール、電話番号、カード、IBAN、トルコ TCKN、米国 SSN、API キー、秘密鍵、DB 接続文字列、ネットワークアドレスなどです。同じリクエスト内で繰り返す値には同じランダムな置換値を使い、内容の関係を保ちます。
復元可能な置換なので、完全な匿名化とは区別が必要です。公式文書では英語の人名はまだ検出されません。日本の識別番号や全言語の氏名に対応すると推測せず、架空の業務サンプルで検出と復元を確かめてください。
バックエンドから API を接続する手順
- shim キーを作り、モデル提供元の認証情報を別途設定します。
- 公式の API 接続文書に従います。OpenAI の例は
https://api.getshim.tech/v1を使い、Anthropic と Gemini は文書にあるネイティブ形式を維持します。 - 許可されたモデルとテナントの方針を選び、適切な出力 token 上限を設定します。キーはサーバー側で管理します。
- 架空の識別情報を含むテキストを送って、応答、復元結果、利用量を確認します。
- 拒否されたらモデル一覧と制限を調べます。設定した速度や利用枠の超過では HTTP 429 が返る場合があります。
対応は OpenAI Responses・Chat、Anthropic Messages、Gemini generateContent などの文書化されたエンドポイントとストリーミングに限られ、すべての SDK 機能を保証しません。提供元をまたぐ形式変換・ルーティング・自動切替や OpenAI Responses のバックグラウンド実行は対象外と明記されています。
無料枠、企業内運用、データ保持
2026 年 10 月 20 日の確認では Developer は $0 で、月 100 万 token と 1,000 リクエストの両方に上限があります。Enterprise は導入・利用・サポートの個別見積もりです。モデル推論費が含まれるとは確認されていないため、最新の公式料金と提供元の請求を確認してください。
プライバシーポリシーでは、生のプロンプトと応答は一時的に処理し、永続的なリクエスト記録に本文を保存しないと説明しています。ただし、OpenAI Responses の継続用に暗号化したテナント単位の復元マッピングを Redis に最大 30 日保持する場合があります。Enterprise の自社設置ではゲートウェイのデータは shim 基盤に入りませんが、選択したモデルにはリクエストを送ります。
スクラビング有効時は、安全に検査できない不透明なファイル・画像・音声を拒否します。トップページの文書変換の説明を、全入力形式の対応保証と解釈しないでください。
ローカルで使う shim-cli の注意点
Apache-2.0 の無料 CLI は shim アカウント不要で、macOS・Linux、Python 3.10 以降に対応します。Claude Code の公式導入手順は、インストール、shim demo claude、shim install claude --dry-run による変更確認、フック導入、新しいセッションでの shim doctor claude です。
Claude Code では対象となるファイルやツール内容を置換できます。一方、Claude Code と Codex に直接入力するプロンプトは初期設定で報告され、enforce モードでブロックできても書き換えません。Copilot CLI はプロンプトを置換できますが、同 CLI と Codex のツール通信は検査しません。VS Code は置換しません。Windows は非対応、WSL は未検証です。
shim audit は Claude Code のローカル履歴から露出を数え、機密値自体は表示しません。shim watch -- claude はセッションの通信、token、費用を観測します。検出漏れの可能性は残ります。
チームの token 予算と監査
組織、チーム、リクエストタグごとに USD または token の予算を設定できます。実行前に見積もりを確保し、終了後に実際の利用を計上します。RPM/TPM、日次・月次の上限、同一リクエストの繰り返し保護は、それぞれ異なる消費パターンを制御します。
監査情報には状態、モデル、使用量、費用、プライバシー処理の事実が含まれます。監査チェーンの検証、証拠レポート、任意の人による確認を内部管理に利用できますが、法令適合の認証を意味しません。
よくある質問
どの情報をマスキングできますか?
連絡先、金融情報、一部の国の識別番号、秘密情報が文書化されています。設定、入力、クライアントで範囲が変わり、完全検出は保証されません。
無料でオープンソースですか?
CLI は Apache-2.0 で無料です。ホスト型ゲートウェイには月次枠があり、Enterprise は見積もりです。CLI のライセンスをサービス全体に広げて考えないでください。
すべてのモデルや添付ファイルに対応しますか?
文書化された API と許可モデルを使います。スクラビングでは不透明な入力を拒否し、提供元間の自動切替も保証しません。
公式リソース
- セキュリティ設計:認証情報と導入範囲を確認。
- shim-cli のソースと課題管理:ライセンス、バージョン別の対応を確認。
関連ツール
AIモデルAPI・インフラ →
Quello無料
手元の資料に質問し、出典を確かめながらチームの知識を文書にまとめる。
TypeScriptで映像を組み立て、フレームを確認してGPUで書き出す。

MCP、API、ファイル、ブラウザーを接続して作業を進めるアプリ。
Parrot無料
会議を録音して要点と行動を整理。時刻リンクから元の発言を確認できます。
NitroStack一部無料
既存 API を MCP ツールに変え、動作確認からクラウド公開まで進める開発環境。