
GleapPłatne
Połącz rozmowy z klientami z analizą błędów i przeglądem poprawek.
3AM: AIOps do zarządzania incydentami i weryfikacji przyczyn
Badaj awarie produkcyjne i kontroluj naprawy dzięki określonym zasadom zatwierdzania.
Prostym językiem: do czego służy 3AM?
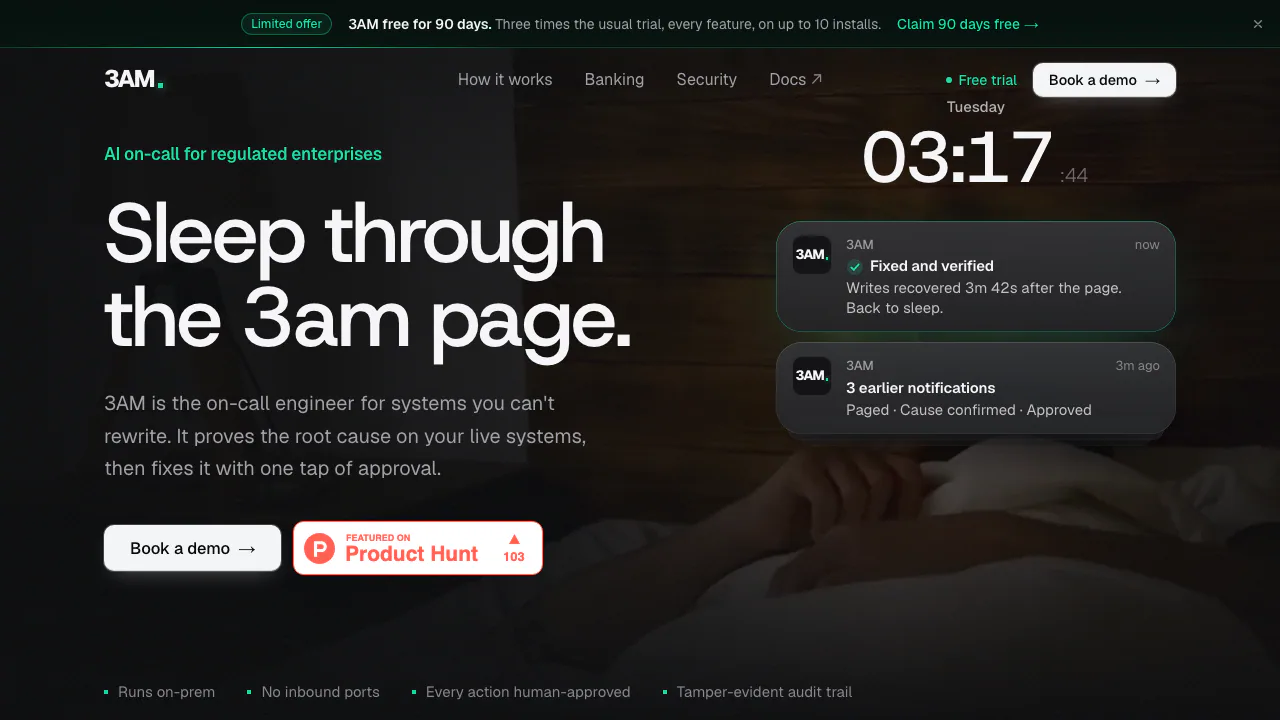
3AM to narzędzie AIOps do badania i obsługi incydentów produkcyjnych, uruchamiane we własnej infrastrukturze firmy. Odbiera sygnały monitoringu, zbiera dowody, sprawdza przyczyny awarii i przygotowuje naprawę. Zespół ustala, czy ma tylko obserwować, prosić o zatwierdzenie, czy wykonywać wybrane dozwolone działania.
Producent, 3AM Super Intelligence Inc., kieruje je do zespołów SRE, platformowych i operacyjnych, zwłaszcza w organizacjach podlegających rygorom audytowym. Celem jest powiązanie alarmu z udokumentowaną przyczyną i kontrolowanym działaniem.
Dane wewnątrz firmy i granica modelu AI
Rejestry incydentów i podpisany dziennik audytowy z łańcuchem skrótów znajdują się w lokalnym woluminie. Dane uwierzytelniające konektorów mogą być zapisane w chronionych lokalnych plikach; są maskowane w audycie i materiałach przekazywanych modelom.
Dokumentacja architektury i bezpieczeństwa wskazuje jednak, że zewnętrzny endpoint modelu otrzymuje oczyszczone dowody z badania. Pełne przetwarzanie wewnątrz sieci wymaga modeli lokalnych lub wewnętrznego endpointu. Licencję można weryfikować offline. W trybie online wysyłane są metadane licencji i użycia, a nie logi incydentu. Osobno trzeba sprawdzić zasady przechowywania danych dostawcy modelu.
Jak powstaje potwierdzona diagnoza?
3AM sprawdza znane przyczyny, zależności usług, wdrożenia, zmiany konfiguracji, nietypowe metryki i błędy. Runbook lub model podpowiada kierunek, ale potwierdzenie przyczyny wymaga kontroli rzeczywistego systemu. Wyniki niepewne lub sprzeczne trafiają do człowieka.
Przykładowo błąd zapisu może wynikać z przełączenia głównej bazy w tryb tylko do odczytu. Istotne są sprawdzenie ustawienia i związek z objawem, a nie samo zalecenie restartu. Nie ma gwarancji wykrycia lub naprawienia każdej awarii.
Certyfikowane konektory obejmują m.in. Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD i kontrolowane akcje SSH. Slack, Grafana i Datadog są dostępne, ale ich certyfikacja trwa. Zakres odczytu i działań zależy od konektora oraz uprawnień. Dostępne jest również uwierzytelniane API HTTP JSON.
Shadow, L1 i L2: ile może zrobić system?
- Shadow bada, przeprowadza próbę i zapisuje propozycje bez zmian w systemach.
- L1 sprawdza przyczynę, testuje naprawę, prosi o zgodę, wykonuje ją i weryfikuje efekt.
- L2 dodatkowo dopuszcza określone bezpieczne akcje bez każdorazowej zgody, np. ograniczone skalowanie lub stopniowy restart bezstanowego Deploymentu.
Podniesienie autonomii wymaga domyślnie dwóch różnych zatwierdzających. Obniżenie działa natychmiast. Przełącznik zatrzymania blokuje akcje, pozostawiając możliwość dalszej diagnozy. Ustal te zasady osobno dla każdej usługi.
Przeprowadzenie pierwszego pilotażu
3AM działa na Linux x86_64 lub Kubernetes. Minimum próbne to 2 vCPU, 4 GB RAM i 20 GB wolnego dysku. Modele wymagają GPU albo endpointu, np. wewnętrznego zgodnego z OpenAI lub OpenRouter; nie jest to lokalne wnioskowanie na CPU. Nie ma obecnie natywnego środowiska serwerowego dla macOS, Windows i ARM.
Zgodnie z oficjalnym szybkim startem:
- Zainstaluj produkt na Linux i odbierz kod próbny na adres służbowy.
- Otwórz wskazany tunel SSH i utwórz pierwszego właściciela tokenem administratora.
- Połącz Prometheus i Slack; przetestuj połączenia przed zapisaniem.
- Uruchom Discover i pozostaw Shadow.
- Wyślij opisany alarm próbny, sprawdź Incidents, następnie usuń regułę testową.
Test bez realnej przyczyny powinien trafić do człowieka. Porównaj później propozycje z rzeczywistymi decyzjami zespołu, zanim poprosisz o L1.
Okres próbny i płatna licencja
Stan na 20 października 2026 r.: oferta czasowa wydłuża standardowe 30 dni do 90 dni, obejmuje wszystkie funkcje i maksymalnie dziesięć instalacji, raz na firmę z użyciem służbowego e-maila.
Opis licencjonowania podaje Starter dla 50 usług, Enterprise dla 250 z możliwością rozszerzenia i do dziesięciu instalacji oraz Strategic bez limitu zakresu. Każdy poziom obejmuje nieograniczoną liczbę osób. Brak uniwersalnej publicznej kwoty; cenę, wsparcie i czas obowiązywania należy uzgodnić. To komercyjna licencja do wewnętrznych działań firmy.
Najczęstsze pytania
Co się dzieje bez potwierdzonej przyczyny?
Sprawa wraz z zebranymi dowodami trafia do osoby odpowiedzialnej. Sama sugestia modelu nie jest potwierdzeniem.
Czy 3AM samodzielnie zmienia produkcję?
Shadow nic nie zmienia, a L1 wymaga zgody. Oddzielnie włączony L2 może automatycznie wykonać wybrane bezpieczne działania.
Czy dane zawsze pozostają w sieci firmy?
Zapisy są lokalne, ale zewnętrzny model otrzymuje zamaskowane materiały. Miejsce przetwarzania modelu jest częścią decyzji o wdrożeniu.
Oficjalne materiały
- Konektory: uprawnienia, działania i certyfikacja.
- API HTTP: uwierzytelnianie i integracja.
- Wersja próbna i demo: rozpoczęcie pilotażu i zapytanie ofertowe.
Podobne narzędzia
AIOps i reagowanie na incydenty →
readywhenZa darmo
Odnajduj ustalenia w poczcie i rozmowach, a potem sprawdzaj gotowe szkice.
ToriFreemium
Odpowiedzi na pytania o produkt i pomoc zespołu w tej samej rozmowie.
Inbox ZeroFreemium
Porządkuj pocztę, przygotowuj odpowiedzi i usuwaj zbędne subskrypcje.
Craft AgentsZa darmo
Połącz agentów AI z plikami, API, MCP i przeglądarką.
NitroStackFreemium
Udostępniaj własne API jako narzędzia MCP i sprawdzaj ich działanie przed wdrożeniem.