
GleapBetaald
Verbind klantvragen met onderzoek en code die je team beoordeelt.
3AM: AIOps voor incidentbeheer met controleerbare oorzaken
Onderzoek productiestoringen en stuur herstel met duidelijke rechten en goedkeuringen.
Gewoon uitgelegd: wat doet 3AM?
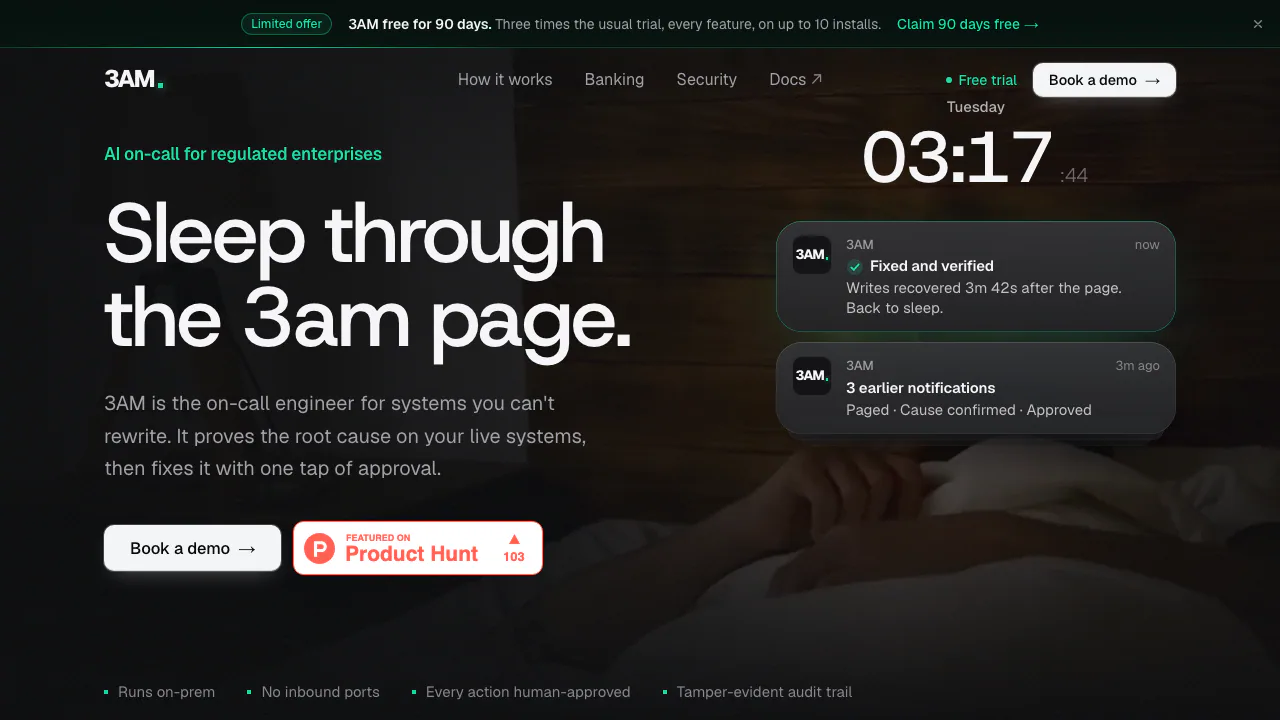
3AM is een AIOps-product voor incidentbeheer dat binnen je eigen infrastructuur draait. Na een productiealarm verzamelt het bewijs, onderzoekt het mogelijke oorzaken en bereidt het een herstelactie voor. Je team bepaalt of het alleen meekijkt, goedkeuring vraagt of bepaalde toegestane acties automatisch uitvoert.
3AM Super Intelligence Inc. richt zich op SRE-, platform- en beheerteams, vooral bij organisaties met strenge controle-eisen. Het product helpt van een melding naar een onderbouwde diagnose en een controleerbare ingreep te komen.
Van alarm naar aantoonbare oorzaak
3AM combineert controles op bekende storingen met afhankelijkheden, recente deployments, configuratiewijzigingen, afwijkende meetwaarden en fouten. Een draaiboek of taalmodel kan een aanwijzing geven; een bewezen oorzaak vereist controles op het werkelijke systeem. Bij twijfel of tegenstrijdig bewijs gaat het incident naar een persoon.
Een database die geen writes accepteert, kan bijvoorbeeld een primaire database in alleen-lezenstand hebben. De waarde zit in de gecontroleerde instelling en het verband met het probleem, niet in een algemene suggestie om opnieuw op te starten. Niet ieder incident is automatisch oplosbaar.
Onder de gecertificeerde koppelingen vallen Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD en begrensde SSH-acties. Slack, Grafana en Datadog zijn beschikbaar, maar de certificering loopt nog. Controleer de daadwerkelijke rechten en acties per connector. Er is ook een JSON-HTTP-API met tokenauthenticatie.
Wie geeft toestemming voor herstel?
- Shadow: onderzoekt, oefent en registreert zonder systemen te wijzigen.
- L1: bewijst de oorzaak, oefent de oplossing, vraagt goedkeuring, voert uit en controleert het resultaat.
- L2: voegt bepaalde veilig verklaarde acties zonder afzonderlijke toestemming toe, bijvoorbeeld begrensd opschalen of een rolling restart van een stateless Deployment.
Meer autonomie vereist standaard twee verschillende goedkeurders. Minder autonomie gaat direct in. Een stopknop blokkeert acties terwijl onderzoek kan doorgaan. Leg daarom per dienst vast wat 3AM wel mag uitvoeren.
Lokale gegevens, maar let op je modelkeuze
Incidentgegevens en het ondertekende auditlog met een hashketen staan in een lokaal datavolume. Connectorgeheimen kunnen in afgeschermde lokale bestanden worden bewaard; ze worden gemaskeerd in het auditlog en in modelverzoeken.
De architectuur- en beveiligingsgids beschrijft dat een extern modelendpoint opgeschoond onderzoeksmateriaal ontvangt. Voor volledig interne verwerking zijn lokale modellen of een intern endpoint nodig. Offline licentiecontrole is mogelijk. Online worden licentie- en gebruiksmetadata uitgewisseld, geen incidentlogs. Een externe modelaanbieder kan eigen bewaartermijnen hebben.
Een eerste proef zonder productiewijzigingen
3AM draait op x86_64 Linux of Kubernetes. Voor een proef noemt de documentatie minimaal 2 vCPU, 4 GB RAM en 20 GB vrije opslag. Modellen hebben een GPU of endpoint nodig, bijvoorbeeld een intern OpenAI-compatibel endpoint of OpenRouter; lokale CPU-inferentie is niet ondersteund. Er is momenteel geen native serverruntime voor macOS, Windows of ARM.
Volg de officiële snelstart:
- Installeer op Linux en ontvang de proefcode op je zakelijke e-mailadres.
- Open de opgegeven SSH-tunnel en maak met het eerste admintoken de eerste eigenaar aan.
- Koppel Prometheus en Slack en test de verbindingen voordat je ze opslaat.
- Start Discover en laat de diensten op Shadow staan.
- Verstuur het beschreven testalarm, bekijk Incidents en verwijder daarna de testregel.
Een test zonder echte oorzaak hoort aan een persoon te worden overgedragen. Vergelijk vervolgens de vastgelegde voorstellen met de daadwerkelijke afhandeling voordat je L1 aanvraagt.
Proefperiode en licenties
Gecontroleerd op 20 oktober 2026: de tijdelijke aanbieding geeft 90 dagen proefgebruik in plaats van de gebruikelijke 30, met alle functies en maximaal tien installaties, eenmaal per bedrijf met zakelijk e-mailadres.
De licentiehandleiding noemt Starter met 50 diensten, Enterprise met 250 uitbreidbare diensten en maximaal tien installaties, en Strategic met onbeperkte dekking. Alle niveaus laten onbeperkt mensen toe. Er staat geen algemene geldprijs online; bevestig kosten, looptijd en ondersteuning bij de leverancier. De commerciële licentie is bedoeld voor interne bedrijfsactiviteiten.
Veelgestelde vragen
Vervangt 3AM onze monitoring?
Het bouwt voort op monitoringsignalen om oorzaken te onderzoeken en herstel te begeleiden. Monitoringsbronnen, toegangsrechten en menselijke opvolging blijven nodig.
Kan 3AM zelfstandig wijzigingen uitvoeren?
Shadow wijzigt niets en L1 vraagt goedkeuring. Alleen het apart ingeschakelde L2 staat bepaalde veilige automatische acties toe.
Is een GPU verplicht?
Niet als je een geschikt modelendpoint gebruikt. Kies bewust tussen een intern endpoint en een externe aanbieder vanwege de gegevensstroom.
Officiële bronnen
- Connectoren: rechten, acties en certificering.
- HTTP-API: authenticatie en integraties.
- Proef en demo: pilot en offerte bespreken.
Vergelijkbare tools
AIOps en incidentrespons →
readywhenGratis
Haal toezeggingen uit je berichten en maak de volgende stap klaar.
ToriFreemium
Productvragen beantwoorden met je eigen bronnen en je team binnen bereik.
Inbox ZeroFreemium
Orden je mailbox, zet persoonlijke antwoorden klaar en ruim nieuwsbrieven op.
Craft AgentsGratis
Verbind AI-agenten met bestanden, API's, MCP en webtaken.
NitroStackFreemium
Maak van bestaande API's bruikbare MCP-tools met TypeScript en visuele tests.