
GleapBerbayar
Hubungkan percakapan, penyelidikan bug, dan perbaikan yang ditinjau.
3AM: AIOps untuk penanganan insiden dengan penyebab terverifikasi
Selidiki gangguan produksi dan kendalikan perbaikan sesuai kebijakan persetujuan tim.
Penjelasan sederhana: 3AM digunakan untuk apa?
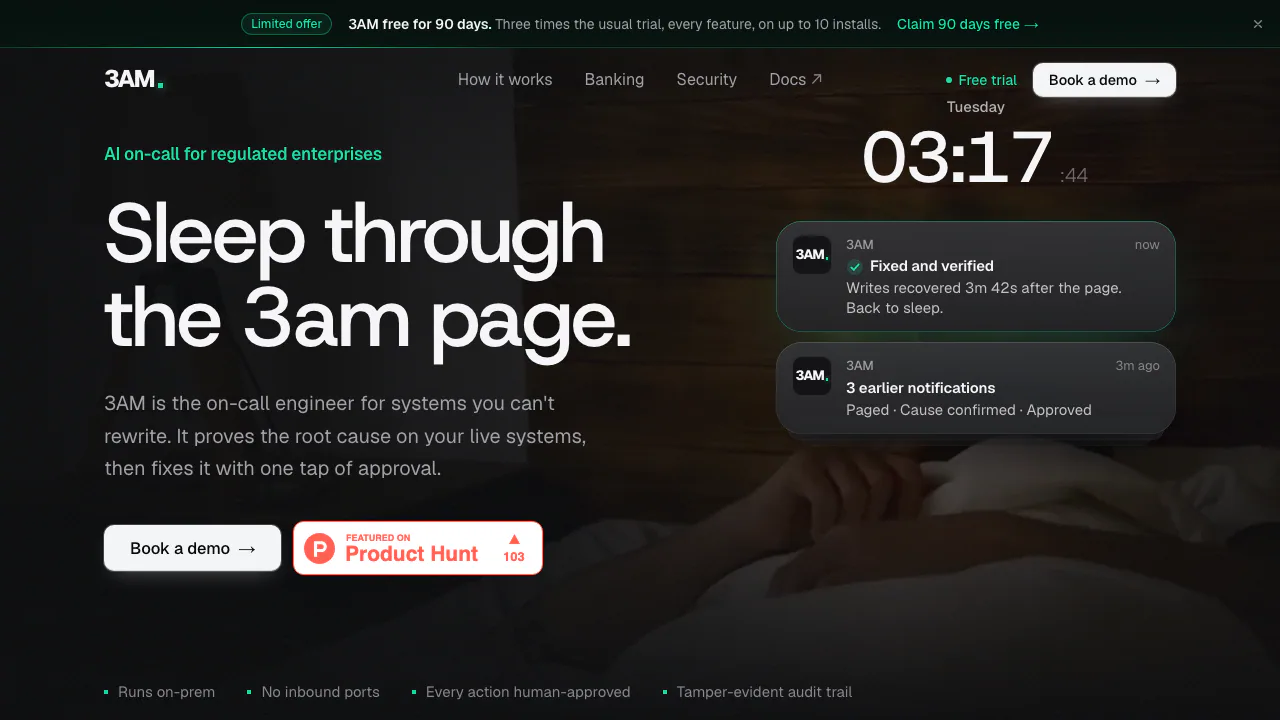
3AM adalah produk AIOps untuk penanganan insiden yang berjalan di infrastruktur perusahaan sendiri. Saat menerima peringatan produksi, produk ini mengumpulkan bukti, memeriksa kemungkinan penyebab dan menyiapkan perbaikan. Tim menentukan apakah 3AM hanya mengamati, meminta persetujuan atau menjalankan tindakan tertentu yang diizinkan.
Pengelolanya, 3AM Super Intelligence Inc., menyasar tim SRE, platform dan operasi, terutama organisasi yang membutuhkan kontrol serta catatan audit. Manfaatnya adalah menghubungkan alarm dengan diagnosis berbukti dan respons yang dapat ditinjau.
Menelusuri akar masalah sebelum bertindak
Investigasi memadukan pemeriksaan gangguan yang dikenal, dependensi, deployment, perubahan konfigurasi, metrik tidak normal dan pesan kesalahan. Runbook dan model memberi petunjuk, tetapi penyebab yang dianggap terbukti pada alur perbaikan normal harus lolos pemeriksaan sistem nyata. Kesimpulan yang belum pasti atau bertentangan diserahkan kepada manusia.
Misalnya, kegagalan menulis dapat berkaitan dengan database utama yang berubah menjadi hanya-baca. Hasil yang berguna menunjukkan pengaturan tersebut, kaitannya dengan gejala dan pemeriksaan yang dilakukan. Ini bukan jaminan bahwa semua gangguan dapat didiagnosis atau diperbaiki dalam waktu tertentu.
Konektor tersertifikasi mencakup Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD dan tindakan SSH terbatas. Slack, Grafana dan Datadog tersedia, dengan sertifikasi masih berlangsung. Periksa kemampuan serta izin setiap konektor. Tersedia pula API HTTP JSON dengan autentikasi untuk mengintegrasikan fungsi konsol.
Menetapkan batas tindakan per layanan
- Shadow: menyelidiki, melakukan simulasi dan mencatat usulan tanpa mengubah sistem.
- L1: membuktikan penyebab, menguji perbaikan, meminta persetujuan, menjalankan lalu memverifikasi hasil.
- L2: menambahkan tindakan yang ditandai aman tanpa persetujuan satu per satu, seperti peningkatan kapasitas terbatas atau rolling restart Deployment tanpa status.
Peningkatan otonomi secara bawaan memerlukan dua pemberi persetujuan berbeda. Penurunan berlaku segera. Tombol penghentian memblokir tindakan sementara diagnosis dapat berlanjut. Karena itu, tentukan cakupan layanan dan tanggung jawab sebelum memberikan izin produksi.
Data lokal dan pilihan penyedia model
Catatan insiden serta log audit bertanda tangan dengan rantai hash tersimpan di volume lokal. Kredensial konektor dapat disimpan dalam berkas lokal dengan akses terbatas; kredensial disamarkan dalam log dan bukti untuk model.
Panduan arsitektur dan keamanan menjelaskan bahwa endpoint model eksternal menerima bukti investigasi yang sudah disamarkan. Pemrosesan sepenuhnya internal membutuhkan model lokal atau endpoint internal. Lisensi dapat diverifikasi secara offline. Dalam mode online, metadata lisensi dan penggunaan dikirim, bukan log insiden. Ketentuan penyimpanan penyedia model eksternal tetap perlu diperiksa.
Mencoba tanpa mengubah produksi
Runtime yang didukung adalah Linux x86_64 atau Kubernetes. Batas minimum uji coba yang didokumentasikan ialah 2 vCPU, RAM 4 GB dan ruang kosong 20 GB; kapasitas produksi perlu dihitung tersendiri. Model memerlukan GPU atau endpoint, misalnya layanan internal kompatibel OpenAI atau OpenRouter. Inferensi lokal pada CPU serta runtime server native macOS, Windows dan ARM belum didukung.
Ikuti panduan mulai cepat resmi:
- Instal di Linux dan masukkan kode percobaan dari email kantor.
- Buka terowongan SSH yang ditampilkan, lalu buat pemilik pertama memakai token admin awal.
- Hubungkan Prometheus dan Slack; uji koneksi sebelum menyimpan.
- Jalankan Discover dan tetap gunakan Shadow.
- Kirim alarm uji yang didokumentasikan, tinjau Incidents, lalu hapus aturan uji.
Alarm buatan tanpa penyebab nyata seharusnya diserahkan kepada manusia. Setelah itu, bandingkan usulan yang tercatat dengan penanganan tim sebelum meminta L1 untuk layanan pilihan.
Uji coba dan cakupan lisensi
Diperiksa pada 20 Oktober 2026: penawaran terbatas memperpanjang percobaan biasa dari 30 menjadi 90 hari, dengan semua fitur dan hingga sepuluh instalasi. Berlaku sekali per perusahaan menggunakan email kerja.
Panduan lisensi mencantumkan Starter untuk 50 layanan, Enterprise untuk 250 layanan yang dapat ditambah dan hingga sepuluh instalasi, serta Strategic dengan cakupan tidak terbatas. Semua tingkat mencakup orang tanpa batas. Tidak ada harga uang universal yang diumumkan; biaya, masa berlaku dan dukungan harus dikonfirmasi. Lisensi komersial ditujukan untuk operasi internal, bukan paket gratis permanen.
Pertanyaan umum
Apakah 3AM menggantikan pemantauan?
3AM memakai sinyal pemantauan untuk investigasi dan perbaikan terkontrol. Sumber pemantauan, izin akses dan orang yang menangani kasus belum selesai tetap diperlukan.
Bisakah 3AM mengubah produksi tanpa persetujuan?
Shadow tidak mengubah apa pun dan L1 meminta persetujuan. L2 yang diaktifkan terpisah dapat menjalankan tindakan aman tertentu secara otomatis.
Apakah GPU wajib tersedia?
Tidak jika endpoint model yang sesuai tersedia. Lokasi endpoint menentukan apakah bukti investigasi keluar dari jaringan perusahaan.
Sumber resmi
- Panduan konektor: izin, tindakan dan sertifikasi.
- Referensi HTTP API: autentikasi dan integrasi.
- Uji coba dan demo: memulai pilot dan membahas ketentuan komersial.
Tool serupa
AIOps dan respons insiden →
readywhenGratis
Temukan janji dalam email dan percakapan, lalu siapkan tindak lanjutnya.
ToriGratis sebagian
Jawaban dari informasi produk, dengan staf siap melanjutkan percakapan.
Inbox ZeroGratis sebagian
Rapikan email masuk, siapkan balasan dan bersihkan langganan yang tidak lagi dibaca.
Craft AgentsGratis
Hubungkan agen AI ke berkas, API, MCP, dan tugas browser.
NitroStackGratis sebagian
Ubah API menjadi alat untuk AI melalui TypeScript, pengujian visual, dan hosting cloud.