
GleapПлатно
Объединяет обращения, расследование ошибок и проверку исправлений.
3AM: AIOps для расследования инцидентов и проверенных причин
Исследуйте сбои production и управляйте исправлениями через правила согласования команды.
Простыми словами: для чего нужен 3AM?
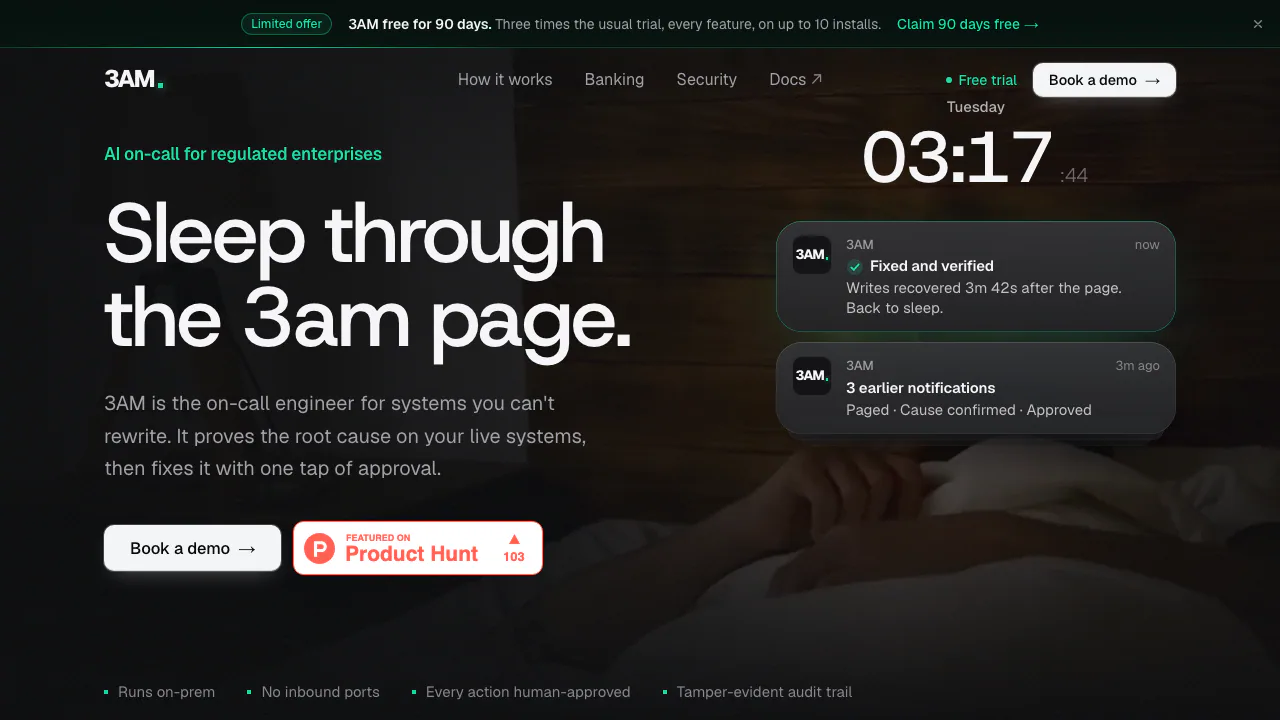
3AM — инструмент AIOps для расследования производственных инцидентов, который работает в инфраструктуре компании. Он получает сигналы мониторинга, собирает доказательства, проверяет возможные причины сбоя и готовит исправление. Команда выбирает режим: наблюдение, выполнение после подтверждения или отдельные разрешённые автоматические действия.
Разработчик, 3AM Super Intelligence Inc., ориентируется на SRE, платформенные и эксплуатационные команды, особенно в регулируемых организациях. Продукт помогает перейти от сообщения об ошибке к обоснованному диагнозу и контролируемому вмешательству.
Найти первопричину и показать доказательства
Расследование учитывает известные сценарии отказов, зависимости, развёртывания, изменения конфигурации, аномальные метрики и ошибки. Инструкции и модели дают подсказки, но для доказанной причины в обычном процессе исправления нужны проверки работающих систем. Сомнительный или противоречивый вывод передаётся человеку.
Например, ошибки записи могут быть связаны с переходом основной базы в режим только для чтения. Важны проверенное состояние и его связь с симптомом. Это не означает, что любую проблему записи нужно решать одинаково или что 3AM гарантированно исправит каждый сбой.
В сертифицированном списке есть Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD и ограниченные SSH-действия. Slack, Grafana и Datadog доступны, но их сертификация продолжается. Возможности и права нужно проверять для каждого коннектора. Для интеграций также предусмотрен HTTP API с JSON и аутентификацией по токену.
Определить границы самостоятельных действий
- Shadow: расследует, репетирует и записывает предложения, ничего не меняя.
- L1: проверяет причину, репетирует исправление, запрашивает подтверждение, выполняет и проверяет результат.
- L2: дополнительно разрешает некоторые безопасные действия без отдельного подтверждения, например ограниченное масштабирование или последовательный перезапуск Deployment без состояния.
Повышение автономности сервиса по умолчанию требует двух разных согласующих. Понижение применяется сразу. Общая остановка блокирует действия, сохраняя возможность диагностики. Полномочия следует выбирать отдельно для каждого сервиса.
Где хранятся данные и что получает модель?
Записи инцидентов и подписанный журнал аудита с цепочкой хешей находятся в локальном томе. Учётные данные коннекторов могут храниться в защищённых локальных файлах; в аудите и материалах для моделей они маскируются.
Документация по архитектуре и безопасности уточняет: внешний модельный endpoint получает очищенные доказательства расследования. Для полностью внутренней обработки нужен внутренний endpoint или локальные модели. Возможна офлайн-проверка лицензии. Онлайн передаются метаданные лицензии и использования, а не журналы инцидентов. У внешнего поставщика модели могут быть собственные сроки хранения.
Провести пилот без изменений в production
Поддерживается Linux x86_64 или Kubernetes. Минимум для пробы — 2 vCPU, 4 ГБ RAM и 20 ГБ свободного диска; production требует отдельного расчёта. Модели используют GPU либо endpoint, включая внутренний OpenAI-совместимый сервер или OpenRouter. Локальный инференс на CPU и нативные серверные среды macOS, Windows и ARM не поддерживаются.
Следуйте официальному быстрому старту:
- Установите продукт на Linux и получите пробный код на рабочую почту.
- Откройте указанный SSH-туннель и создайте первого владельца начальным токеном администратора.
- Подключите Prometheus и Slack, проверив соединения до сохранения.
- Запустите Discover и оставьте Shadow.
- Отправьте описанный тестовый алерт, проверьте Incidents, затем удалите тестовое правило.
Искусственный алерт без реальной причины должен передаваться человеку. Затем сравните предложения с действиями команды, прежде чем запрашивать L1.
Пробный период и коммерческая лицензия
Проверено 20 октября 2026 года: временное предложение увеличивает обычные 30 дней до 90 дней, включает все функции и до десяти установок, один раз на компанию с рабочей почтой.
Руководство по лицензированию указывает Starter на 50 сервисов, Enterprise на 250 с расширением и до десяти установок, Strategic без ограничения охвата. Во всех уровнях число пользователей не ограничено. Универсальная денежная цена не опубликована: стоимость, срок и поддержку нужно согласовать. Коммерческая лицензия предназначена для внутренних операций компании.
Частые вопросы
Что происходит, если причина не доказана?
Инцидент передают человеку вместе с собранными материалами. Уверенный ответ модели сам по себе не доказывает причину.
Может ли 3AM исправлять без подтверждения?
Shadow ничего не меняет, L1 требует согласования. Отдельно включённый L2 допускает определённые безопасные автоматические действия.
Обязателен ли собственный GPU?
Нет, если используется совместимый endpoint модели. Его размещение определяет, покидают ли материалы расследования сеть компании.
Официальные материалы
- Коннекторы: права, действия и сертификация.
- HTTP API: аутентификация и интеграции.
- Пробный доступ и демонстрация: пилот и коммерческие условия.
Похожие нейросети
AIOps и реагирование на инциденты →
readywhenБесплатно
Собирайте договорённости из переписки и готовьте следующие действия.
ToriЕсть бесплатный тариф
Ответы по продукту и подключение сотрудника с сохранением контекста.
Inbox ZeroЕсть бесплатный тариф
Разбирайте входящие, готовьте ответы и очищайте ящик от лишних рассылок.
Craft AgentsБесплатно
Подключайте ИИ-агентов к файлам, API, MCP и задачам в браузере.
NitroStackЕсть бесплатный тариф
Создавайте MCP-инструменты на TypeScript, проверяйте вызовы и развёртывайте сервисы.