
GleapKostenpflichtig
Kundenfragen beantworten, Fehler untersuchen und Korrekturen prüfen.
3AM: AIOps für die Ursachenanalyse und kontrollierte Reparaturen
Produktionsstörungen untersuchen und Reparaturen mit klaren Freigaben steuern.
Einfach erklärt: Wofür ist 3AM da?
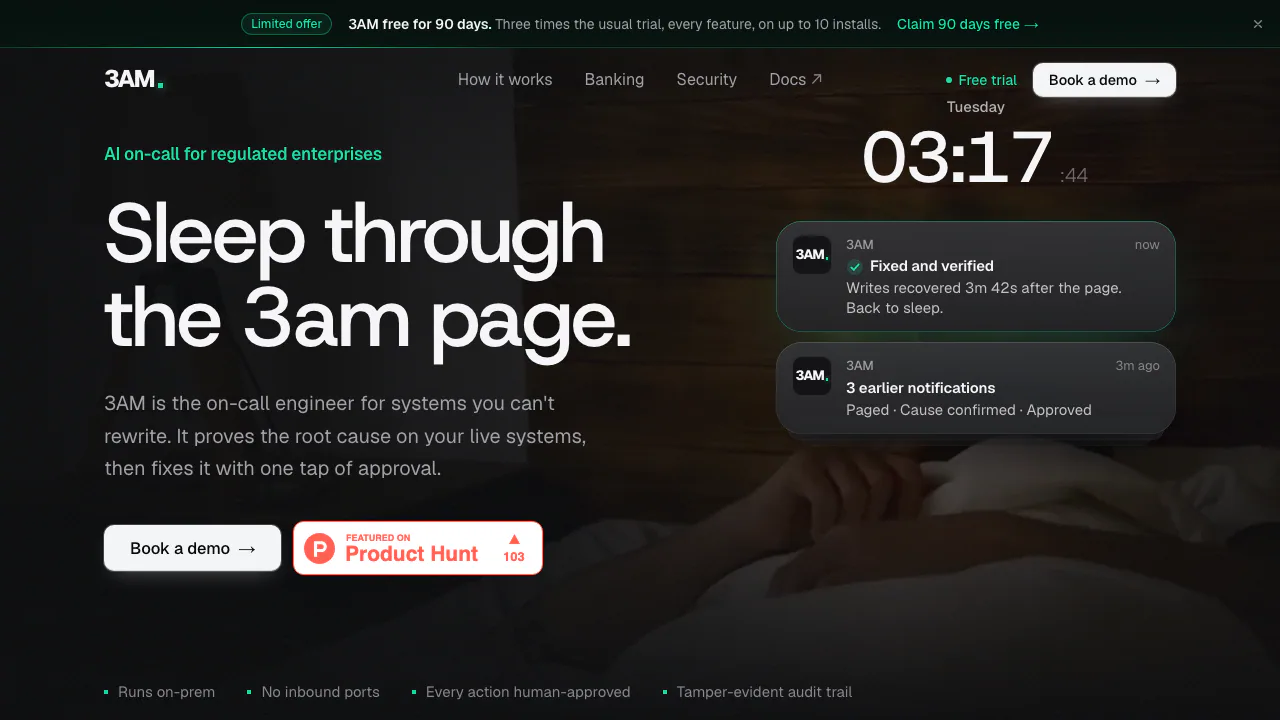
3AM ist eine lokal betriebene AIOps-Lösung für die Ursachenanalyse und Bearbeitung von Produktionsstörungen. Sie verbindet einen Alarm mit Messwerten, Änderungen und Systemzuständen, prüft mögliche Ursachen und bereitet eine Reparatur vor. Das Betriebsteam legt fest, ob das System nur beobachtet, eine Freigabe anfordert oder eng begrenzte Aktionen selbst ausführt.
3AM Super Intelligence Inc. richtet das Produkt insbesondere an regulierte Unternehmen und deren SRE-, Plattform- und Betriebsteams. Der Nutzen liegt in einer nachvollziehbaren Untersuchung, nicht allein in einer weiteren Benachrichtigung.
Eine Ursache belegen, statt nur Symptome zusammenzufassen
Die Untersuchung berücksichtigt bekannte Fehlerbilder, Abhängigkeiten, Deployments, Konfigurationsänderungen, auffällige Metriken und Fehlermeldungen. Ein Handbuch oder Sprachmodell liefert Hinweise; für eine belegte Ursache sind Prüfungen am laufenden System erforderlich. Unbelegte oder widersprüchliche Ergebnisse gehen an Menschen.
Wenn ein Datenbankdienst keine Schreibzugriffe mehr zulässt, kann die Primärdatenbank beispielsweise auf schreibgeschützt stehen. Entscheidend sind die nachgewiesene Einstellung und ihr Zusammenhang mit dem Fehler. Daraus folgt keine Garantie, jede Störung zu diagnostizieren oder innerhalb einer festen Zeit zu beheben.
Die zertifizierten Konnektoren umfassen unter anderem Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD und kontrollierte SSH-Aktionen. Slack, Grafana und Datadog sind verfügbar, ihre Zertifizierung läuft laut Dokumentation noch. Eine authentifizierte JSON-HTTP-API ermöglicht zusätzliche Anbindungen.
Freigaben und Autonomie pro Dienst festlegen
Shadow untersucht und protokolliert, verändert jedoch nichts. L1 prüft die Ursache, erprobt die Reparatur, holt eine Freigabe ein und kontrolliert das Ergebnis. L2 erlaubt zusätzlich ausdrücklich als sicher eingestufte Aktionen ohne einzelne Rückfrage, etwa eine begrenzte Skalierung oder den Rolling Restart eines zustandslosen Deployments.
Eine Erhöhung der Autonomie braucht standardmäßig zwei verschiedene Freigebende. Eine Absenkung gilt sofort. Der Halt-Schalter stoppt Aktionen, während Untersuchungen weiterlaufen können. Vor dem Einsatz müssen deshalb Dienstumfang, Berechtigungen und Zuständigkeiten feststehen.
Lokaler Betrieb und die Grenze zum Modellanbieter
Die signierte, über Hashes verkettete Prüfspur und die Vorfallsdaten liegen im lokalen Datenverzeichnis. Zugangsdaten für Konnektoren können in geschützten lokalen Dateien gespeichert werden; sie werden im Auditprotokoll und bei Modellanfragen maskiert. Das ist keine Aussage, dass überhaupt keine Zugangsdaten gespeichert werden.
Laut Architektur- und Sicherheitsdokumentation erhält der gewählte Modellendpunkt die bereinigten Untersuchungshinweise. Bei einem externen Anbieter verlassen diese Informationen das Unternehmensnetz. Für eine vollständig interne Verarbeitung braucht es interne Modelle oder einen internen Endpunkt. Offline-Lizenzprüfung ist möglich; online werden Lizenz- und signierte Nutzungsmetadaten übertragen, keine Vorfallsprotokolle.
Testangebot und Lizenzumfang
Stand 20. Oktober 2026 wird eine zeitlich begrenzte Testphase von 90 Tagen angeboten, normalerweise sind es 30 Tage. Sie umfasst alle Funktionen und bis zu zehn Installationen, einmal pro Unternehmen mit geschäftlicher E-Mail-Adresse.
Die Lizenzübersicht nennt Starter mit 50 Diensten, Enterprise mit 250 Diensten, erweiterbar, und bis zu zehn Installationen sowie Strategic mit unbegrenztem Umfang. Alle Stufen erlauben unbegrenzt viele Personen. Es gibt keinen allgemein veröffentlichten Geldbetrag; Preis, Laufzeit und Support müssen vereinbart werden. Die kommerzielle Lizenz dient internen Geschäftszwecken.
Einen Pilotbetrieb ohne Änderungen aufsetzen
3AM läuft auf x86_64-Linux oder Kubernetes. Für einen Versuch nennt die Dokumentation mindestens 2 vCPU, 4 GB RAM und 20 GB freien Speicher. Modelle benötigen eine GPU oder einen Endpunkt, beispielsweise einen internen OpenAI-kompatiblen Dienst oder OpenRouter. Native Serverversionen für macOS, Windows und ARM werden derzeit nicht unterstützt.
Der offizielle Schnellstart führt durch diese Schritte:
- Auf Linux installieren und den Testcode aus dem geschäftlichen Postfach eintragen.
- Den ausgegebenen SSH-Tunnel öffnen und mit dem ersten Administratortoken einen Owner anlegen.
- Prometheus und Slack verbinden; jede Verbindung vor dem Speichern testen.
- Discover ausführen und bei Shadow bleiben.
- Den dokumentierten Testalarm senden, unter Incidents prüfen und die Testregel anschließend entfernen.
Ein Testalarm ohne reale Ursache soll an Menschen übergeben werden. Vergleichen Sie danach die Vorschläge mit der tatsächlichen Bearbeitung, bevor Sie einzelnen Diensten L1 erlauben.
Häufige Fragen
Was macht 3AM bei einem unbelegten Verdacht?
Es übergibt den Vorfall samt bisherigen Erkenntnissen an eine Person. Eine plausible Modellantwort allein belegt keine Ursache.
Welche Änderungen darf 3AM selbst ausführen?
In Shadow keine. L1 verlangt eine Freigabe. Erst das separat aktivierte L2 erlaubt bestimmte sichere Aktionen ohne einzelne Zustimmung.
Ist die Testversion dauerhaft kostenlos?
Nein. Das aktuelle Angebot ist zeitlich begrenzt; anschließend ist eine passende gültige Lizenz erforderlich.
Offizielle Anlaufstellen
- Konnektoren: Berechtigungen, Aktionen und Zertifizierung.
- HTTP-API: Authentifizierung und Schnittstellen.
- Testphase und Demo: Pilot und Angebot anfragen.
Ähnliche Tools
AIOps & Incident Response →
readywhenKostenlos
Zusagen aus E-Mails, Chats und Gesprächsnotizen im Blick behalten.
ToriFreemium
Produktwissen für den Support, mit direkter Übergabe an Ihr Team.
Inbox ZeroFreemium
E-Mails automatisch einordnen, Antworten vorbereiten und Newsletter aufräumen.
Craft AgentsKostenlos
KI-Agenten mit Dateien, APIs, MCP und Browseraktionen verbinden.
NitroStackFreemium
TypeScript-Framework, visuelle Tests und Hosting für eigene MCP-Werkzeuge.