
GleapÜcretli
Müşteri sorularını hata incelemesine ve denetlenen düzeltmelere bağlar.
3AM: AIOps ile olay yönetimi ve doğrulanmış nedenler
Üretim olaylarını araştırın ve düzeltmeleri ekibinizin onay politikasıyla yönetin.
Basitçe: 3AM ne işe yarar?
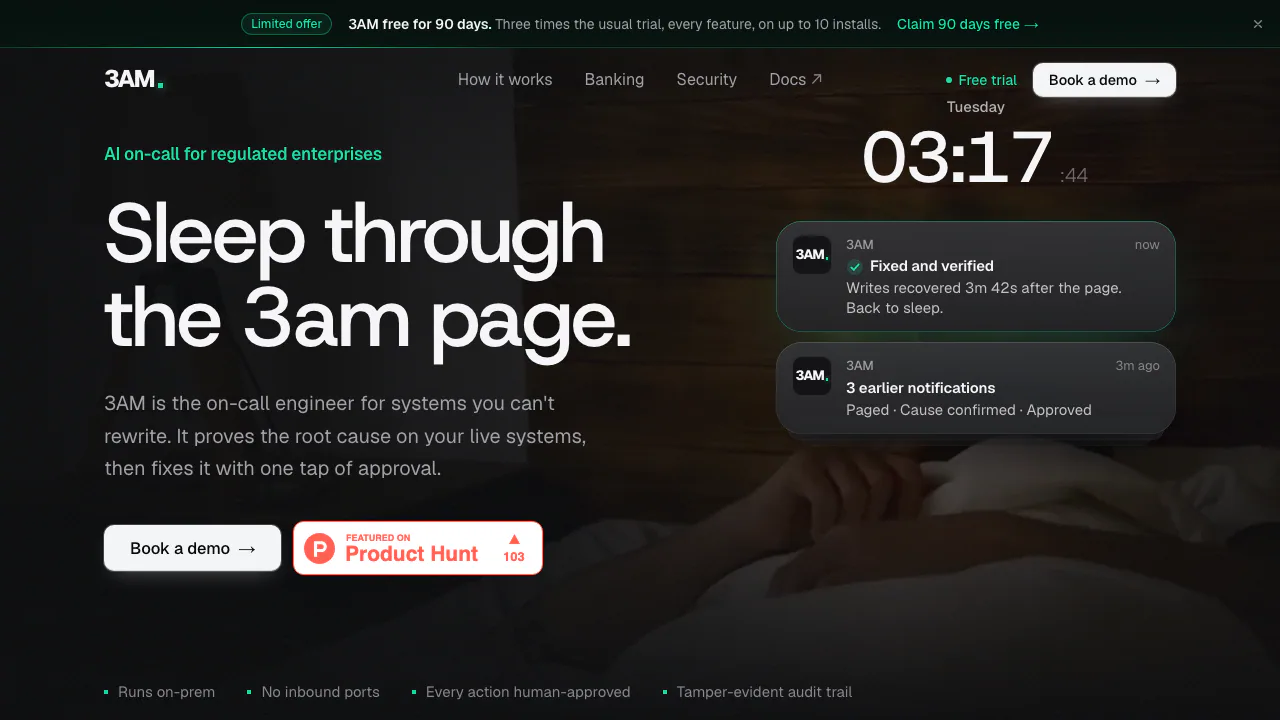
3AM, şirketin kendi altyapısında çalışan bir AIOps ve olay yönetimi ürünüdür. Üretim uyarılarını alır, kanıt toplar, olası arıza nedenlerini kontrol eder ve bir düzeltme hazırlar. Ekip, yalnızca gözlem yapmasını, onay istemesini veya belirli izinli işlemleri otomatik yürütmesini seçer.
3AM Super Intelligence Inc. ürünü özellikle düzenlemeye tabi kuruluşların SRE, platform ve operasyon ekiplerine sunar. Amaç, bir alarmı kanıtlanmış bir neden ve denetlenebilir bir müdahaleyle ilişkilendirmektir.
Kök nedeni sistemde doğrulamak
İnceleme; bilinen arıza kontrollerini, bağımlılıkları, dağıtımları, yapılandırma değişikliklerini, anormal metrikleri ve hataları bir araya getirir. Çalıştırma kılavuzları ve modeller ipucu verir; normal düzeltme akışında bir nedenin kanıtlanmış sayılması için canlı sistem kontrolleri gerekir. Belirsiz veya çelişkili sonuçlar bir insana devredilir.
Örneğin yazma hataları, birincil veritabanının salt okunur duruma geçmesiyle ilişkili olabilir. Değerli çıktı, ayarı ve belirtiyle ilişkisini gösteren kanıttır. Bu örnek, her arızanın aynı biçimde çözüleceği ya da her olayın otomatik giderileceği anlamına gelmez.
Sertifikalı bağlantılar arasında Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD ve kontrollü SSH işlemleri vardır. Slack, Grafana ve Datadog kullanılabilir; sertifikasyonları devam eder. Her bağlantının izinlerini ve eylemlerini ayrı kontrol edin. Konsol işlevleri için kimlik doğrulamalı JSON HTTP API de bulunur.
Shadow, L1 ve L2 ile yetkiyi sınırlamak
- Shadow: araştırır, prova yapar ve önerileri kaydeder; sistemleri değiştirmez.
- L1: nedeni doğrular, düzeltmeyi prova eder, onay alır, uygular ve sonucu kontrol eder.
- L2: ayrıca güvenli olarak tanımlanmış bazı işlemleri ayrı onay almadan yapar; sınırlı ölçek artırımı veya durumsuz Deployment için kademeli yeniden başlatma buna örnektir.
Bir servisin özerkliğini artırmak varsayılan olarak iki farklı onaylayıcı gerektirir. Azaltmak hemen uygulanır. Durdurma anahtarı işlemleri engellerken tanılama sürebilir. Bu nedenle servis kapsamı ve üretim izinleri önceden belirlenmelidir.
Yerel kurulumda veri nereye gider?
Olay kayıtları ile imzalı, hash zincirli denetim günlüğü yerel veri birimindedir. Bağlantı kimlik bilgileri erişimi kısıtlı yerel dosyalarda saklanabilir; günlükte ve modele gönderilen kanıtlarda maskelenir.
Mimari ve güvenlik kılavuzu, harici model uç noktasının temizlenmiş inceleme kanıtlarını aldığını açıklar. Tamamen kurum içi işleme için yerel model veya iç uç nokta gerekir. Lisans çevrimdışı doğrulanabilir. Çevrimiçi denetim, olay günlükleri yerine lisans ve kullanım metaverisi gönderir. Harici model sağlayıcısının saklama koşulları ayrıca değerlendirilmelidir.
Üretimi değiştirmeyen ilk deneme
3AM, x86_64 Linux veya Kubernetes üzerinde çalışır. Deneme için belirtilen alt sınır 2 vCPU, 4 GB RAM ve 20 GB boş disktir; üretim ayrıca boyutlandırılmalıdır. Modeller GPU veya OpenAI uyumlu kurum içi uç nokta ya da OpenRouter gibi bir hizmet gerektirir; CPU üzerinde yerel çıkarım desteklenmez. Yerel macOS, Windows ve ARM sunucu çalışma ortamı bulunmaz.
Resmî hızlı başlangıcı izleyin:
- Linux'a kurun ve iş e-postanıza gelen deneme kodunu girin.
- Kurucunun verdiği SSH tünelini açın; ilk yönetici belirteciyle ilk sahip hesabını oluşturun.
- Prometheus ve Slack'i bağlayıp kaydetmeden önce bağlantıları test edin.
- Discover çalıştırın, yetkiyi Shadow olarak bırakın.
- Belgelenen test uyarısını gönderin, Incidents bölümünde kontrol edin ve test kuralını kaldırın.
Gerçek nedeni olmayan bir test uyarısı insana devredilmelidir. Seçili servislerde L1 istemeden önce önerileri ekibin gerçek müdahaleleriyle karşılaştırın.
Deneme süresi ve lisans kapsamı
20 Ekim 2026 kontrolünde sınırlı kampanya, normalde 30 gün olan denemeyi 90 güne çıkarıyor; tüm özellikler ve en fazla on kurulum dahil. İş e-postasıyla şirket başına bir deneme sunuluyor.
Lisans kılavuzu, Starter için 50 servis, Enterprise için artırılabilir 250 servis ve on kuruluma kadar kapsam, Strategic için sınırsız kapsam belirtir. Her seviyede kişi sayısı sınırsızdır. Evrensel bir parasal fiyat yayımlanmıyor; ücret, süre ve destek için teklif alınmalıdır. Ticari lisans şirket içi operasyonlar içindir.
Sık sorulan sorular
3AM izleme araçlarının yerini alır mı?
Bu araçların sinyallerini kullanarak araştırma ve kontrollü düzeltme yapar. İzleme kaynakları, erişim izinleri ve çözülemeyen olayları devralacak kişiler gerekir.
Üretimde otomatik değişiklik yapar mı?
Shadow yapmaz, L1 onay ister. Ayrı etkinleştirilen L2, belirli güvenli işlemleri otomatik yapabilir.
GPU olmadan çalışır mı?
Uygun bir model uç noktasıyla evet. Uç noktanın kurum içinde veya dışında olması veri akışını etkiler.
Resmî kaynaklar
- Bağlantı kılavuzları: izinler ve sertifikasyon.
- HTTP API başvurusu: kimlik doğrulama ve entegrasyon.
- Deneme ve demo: pilot ve ticari koşullar.
Benzer araçlar
AIOps ve olay müdahalesi →
readywhenÜcretsiz
E-posta ve görüşmelerde verilen sözleri takip edilebilir adımlara dönüştürün.
ToriKısmen ücretsiz
Ürün belgelerinizden yanıt verir, gerektiğinde ekibinizi konuşmaya katar.
Inbox ZeroKısmen ücretsiz
Gelen kutusunu düzenleyin, yanıt taslakları hazırlayın ve abonelikleri temizleyin.
Craft AgentsÜcretsiz
Yapay zeka ajanlarını dosyalara, API, MCP ve web görevlerine bağlayın.
NitroStackKısmen ücretsiz
TypeScript, API içe aktarma ve görsel testlerle kendi MCP araçlarınızı oluşturun.