
Gleap付费
把客户咨询、故障排查与代码修复串起来的 AI 客服平台。
3AM:AI 运维与故障根因分析工具
在企业环境中调查生产故障,以真实证据确认原因,并按审批策略执行修复。
通俗解释:3AM 是做什么的?
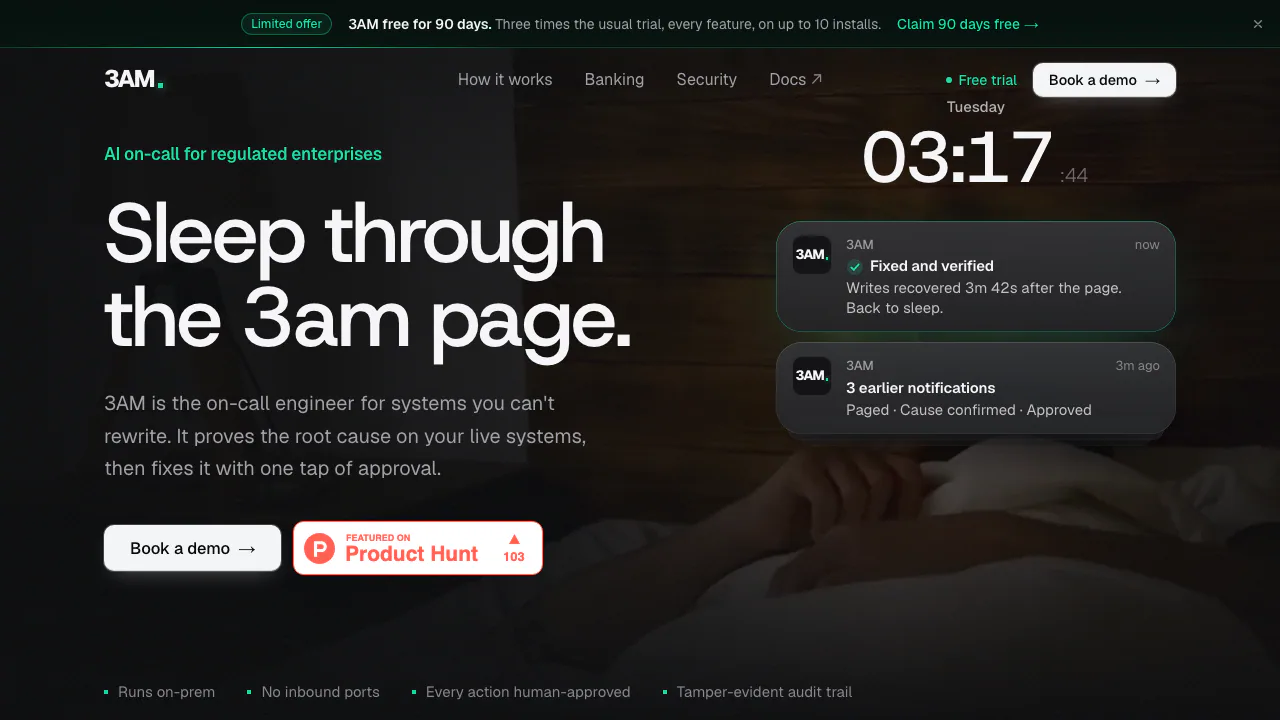
3AM 是一款部署在企业自己环境中的 AI 运维与故障根因分析工具。当数据库、应用或基础设施发出生产告警后,它会收集相关证据,检查可能的故障原因,给出修复方案,并按企业设定的权限完成审批、执行与结果验证。
可以把它理解为值班工程师身边的“故障调查助手”:监控系统负责告诉你哪里出现异常,3AM 接着调查为什么异常、有哪些证据、可以采取什么措施。它由 3AM Super Intelligence Inc. 运营,面向银行、保险、电信、公共部门以及需要保留审计记录的 SRE、平台和运维团队。
从生产告警走到有证据的根因判断
3AM 不只读取告警文字,还会结合已知故障检查、服务依赖、近期部署、配置变化、异常指标和错误信息进行调查。运行手册与模型推理可以提供线索,但常规修复流程中的“已证实根因”必须通过真实系统上的检查;证据不足、结论存疑或检查与模型判断冲突时,会交给人员处理。
例如,应用无法写入数据库,可能与主库被设置成只读有关。3AM 的价值在于核对实际设置、关联症状并保留排查经过,而不是看到“写入失败”就直接重启服务。这个例子说明调查路径,并不代表所有写入故障都能用相同方法解决。
事件记录会展示调查过程、发现的证据与处理结果,便于工程师继续接手和复盘。AI 仍可能误读信息或遗漏原因,官网演示中的修复耗时也不能当作每次故障都适用的服务承诺。
Shadow、L1、L2:修复权限如何分层?
- Shadow 观察模式:调查、演练并记录“本来会怎么做”,不修改系统,也不发起修复审批,适合初次验证。
- L1 审批执行模式:验证原因、演练修复,取得人工批准后执行,再检查修复是否生效。
- L2 受限自动执行模式:在 L1 的基础上,允许被标记为安全的动作不再逐次请示,例如有界扩容、无状态 Deployment 的滚动重启等。
自主权限按服务设置。默认情况下,提高权限需要两名不同审批人同意;降低权限立即生效。全局停止动作的开关可以阻止执行,同时继续调查。因此,评估 3AM 时需要明确服务范围、允许动作和审批责任,不能仅凭“AI 自动修复”这个名称判断风险与权限。
能接入哪些监控、数据库和运维系统?
官方连接器文档把“已经认证”和“可用、认证进行中”分开列出。已认证列表包括 Prometheus/Alertmanager、PagerDuty、Kubernetes、VictoriaMetrics、Argo CD、MySQL/PostgreSQL,以及通过受控 SSH 执行动作的服务器连接。
Slack、Grafana、Datadog 等连接器列在可用但认证仍在推进的部分。不同连接器可能只提供告警、遥测、审批、代码检索或特定修复动作,接入前应检查对应权限和动作清单,不能把支持连接理解为具备所有管理能力。
3AM 还提供使用令牌鉴权、遵循角色权限的 JSON HTTP API,可用于读取事件、处理审批及衔接内部自动化。具体接入以当前文档和实际安装版本为准。
如何完成一次不改生产配置的试点?
运行环境是 x86_64 Linux 服务器或 Kubernetes。官方列出的试用最低配置为 2 vCPU、4 GB 内存和 20 GB 可用磁盘,正式环境需要结合规模另行评估。模型推理需要 GPU 或模型端点,不支持把 CPU 当作本地模型推理方案;没有 GPU 时,可以接入企业自己的 OpenAI 兼容端点或 OpenRouter。
可按照官方快速开始指南完成以下流程:
- 在 Linux 服务器安装 3AM,通过工作邮箱申请并输入企业试用码。
- 使用安装器给出的 SSH 隧道打开控制台,以首次管理员令牌建立首个所有者账号。
- 接入 Prometheus/Alertmanager 和 Slack;先执行 Test connection,再保存连接。
- 运行 Discover 识别服务,把自主权限保留为 Shadow。
- 按文档发送管道测试告警,在 Incidents 中检查是否进入调查与交接流程,完成后删除测试规则。
没有真实故障原因的测试告警,应当如实交给人员,而不是被包装成“成功修复”。接下来可以对照团队实际处置与 Shadow 记录,选择少量合适服务申请 L1。当前服务端并未提供原生 macOS、Windows 或 ARM 运行支持。
私有化部署、模型端点与审计数据
事件记录和审计账本保存在本地数据卷,账本使用哈希链和签名,能够检查事件是否被编辑、删除、插入或重排。连接凭据可以保存在只有 3AM 能读取的本地文件中;“凭据不进入审计日志”不等于“系统完全不保存凭据”。
官方架构与安全说明指出,调查证据会在脱敏后发送给选定的模型端点。如果选择外部托管模型,相关证据仍会离开企业网络,并受该提供商的数据保留条件约束。要保持模型处理也在内网,应使用内部端点或本地模型,并检查完整网络配置。
联网模式的许可检查会传送许可、安装标识、版本和签名用量统计等信息,不是把事故日志发回厂商。隔离环境可使用离线许可验证。企业仍需按自己的数据政策审核连接权限、模型位置和凭据管理方式。
免费试用与商业许可怎么区分?
截至 2026 年 10 月 20 日,官网提供限时 90 天试用,通常试用期为 30 天;活动覆盖全部功能和最多 10 个安装实例,每家公司限一次,需要工作邮箱。它是试用优惠,不能理解为永久免费方案。
官方许可说明列出 Starter、Enterprise 和 Strategic:Starter 覆盖 50 个服务及生产/灾备部署;Enterprise 覆盖 250 个服务,可增加,并支持最多 10 个安装;Strategic 提供不限服务及安装范围。各档均不限制使用人员数量。
公开页面没有统一的金额报价,费用、期限、支持等级及具体覆盖范围需向官方确认,以订单和许可条件为准。3AM 使用企业内部业务用途的商业软件许可,不应被介绍为无限制开源工具。
常见问题
3AM 和普通监控告警工具有什么区别?
监控系统提供异常信号,3AM 在这些信号之上调查原因、整理证据并衔接受控修复。它仍需要监控来源、系统访问权限和能够接手未解决事件的人员。
3AM 会未经人工批准修改生产系统吗?
Shadow 不做修改,L1 需要审批;单独启用的 L2 可以自动执行部分被允许的安全动作。应检查具体服务的自主等级与策略,不能笼统承诺所有动作永远需要逐次人工批准。
3AM 可以免费使用吗?
当前有符合条件的企业限时试用。试用结束后的持续使用需要有效许可,公开页面未提供可以通用套用的固定价格。
私有化部署是否代表数据一定不出网?
不一定。使用内部模型端点或本地推理,与使用外部模型服务的数据路径不同。外部端点会收到脱敏后的调查证据,联网许可检查也有自己的元数据交换。
官方资源与接入入口
- 连接器与权限指南:核对系统支持、可执行动作与认证状态。
- HTTP API 参考:查看鉴权方式、事件和审批接口。
- 企业试用与演示申请:申请试点并确认商务条件。
相关工具
AI 智能运维与故障响应 →
从邮件、聊天和会议记录里找出答应要做的事,准备下一步跟进。
Tori免费+付费
把产品文档变成客服答案,需要时带着上下文交给团队。
Inbox Zero免费+付费
为 Gmail 和 Outlook 自动整理来信、准备回复草稿,并批量清理邮件订阅。
用自然语言连接 MCP、API、本地文件和浏览器,完成可审核的多步骤工作。

NitroStack免费+付费
用 TypeScript 构建 MCP 工具,在可视化环境中测试并部署到云端。