
Gleap有料
顧客の質問、障害調査、レビュー可能なコード修正を連携。
3AM:AIOps インシデント対応と証拠に基づく修復
本番障害の原因を調べ、チームの承認方針に沿って修復を管理。
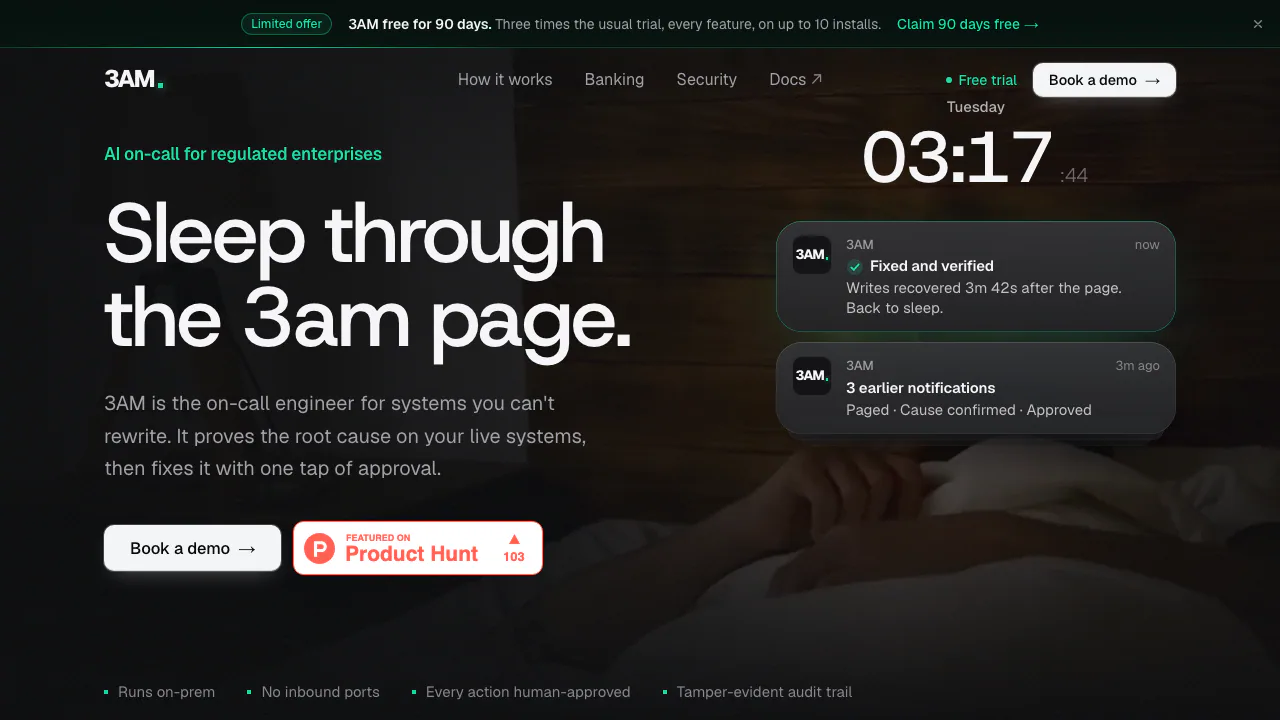
やさしく説明:3AM は何をするサイト?
3AM は、企業のインフラ内で動く AIOps インシデント対応製品です。本番環境のアラートを受けて証拠を集め、障害の原因を確認し、修復案を用意します。調査だけにするか、人の承認後に実行するか、一部の許可済み操作を自動化するかをチームが決めます。
運営元は 3AM Super Intelligence Inc.。銀行、保険、通信、公共部門など、監査記録が必要な組織の SRE・プラットフォーム・運用チームを主な対象としています。
アラートの要約から根本原因の確認へ
既知の障害チェックに加え、依存関係、デプロイ、設定変更、異常なメトリクス、エラーを調べます。手順書やモデルの提案は手掛かりですが、通常の修復経路で原因を実証済みとするには、稼働中のシステムに対する確認が必要です。不確かな結論や矛盾する結果は人へ引き継ぎます。
例えば書き込みエラーでは、プライマリデータベースが読み取り専用に変わっていないかを確認できます。重要なのは設定と症状の関係を証拠で示すことです。すべての障害を診断できるわけではなく、デモの所要時間を一律の復旧保証とは解釈できません。
認証済みコネクタには Prometheus/Alertmanager、PagerDuty、Kubernetes、MySQL/PostgreSQL、Argo CD、制限された SSH 操作などがあります。Slack、Grafana、Datadog は利用可能ですが認証は進行中です。読み取り・承認・変更の範囲を接続ごとに確認してください。トークン認証の JSON HTTP API も提供されます。
Shadow・L1・L2 で変更権限を決める
- Shadow:調査、リハーサル、提案の記録を行い、システムは変更しません。
- L1:原因の確認、修復のリハーサル、承認、実行、結果検証を行います。
- L2:安全と指定された一部の操作を個別承認なしで実行できます。範囲を限定したスケールアップや、ステートレスな Deployment のローリング再起動などです。
サービスの自律レベルを上げるには、初期設定で異なる二人の承認が必要です。引き下げは即時反映されます。停止スイッチで操作を止めても調査は継続できます。サービス単位で許可範囲を決める仕組みです。
オンプレミスでもモデルの接続先を確認
インシデント記録と、署名・ハッシュチェーン付きの監査ログはローカルボリュームに保存されます。接続用認証情報はアクセスを制限したローカルファイルに保存される場合があり、監査ログやモデル向け証拠ではマスクされます。
アーキテクチャとセキュリティの説明によれば、外部モデルのエンドポイントにはマスク済みの調査証拠が送られます。処理を完全に社内へ置くには内部エンドポイントかローカルモデルが必要です。ライセンスはオフライン検証に対応し、オンライン時はライセンス・利用状況のメタデータを交換します。外部モデル提供者の保存条件も別途確認してください。
無料トライアルとライセンス範囲
2026年10月20日確認:期間限定で通常30日の試用が90日に延長され、全機能と最大10インストールを利用できます。業務用メールが必要で、企業ごとに一回です。
ライセンスガイドでは Starter が50サービス、Enterprise が250サービスから拡張可能で最大10インストール、Strategic が無制限の範囲を提供します。利用人数は全プランで無制限です。共通の金額は公開されていないため、料金、期間、サポートは問い合わせて確認します。社内業務向けの商用ライセンスであり、恒久無料プランではありません。
変更しないパイロットを始める手順
実行環境は x86_64 Linux または Kubernetes。試用の最小構成は2 vCPU、メモリ4 GB、空きディスク20 GBです。モデルには GPU かエンドポイントが必要で、内部の OpenAI 互換サーバーや OpenRouter を選べます。ローカル CPU 推論、ネイティブの macOS・Windows・ARM サーバー実行環境は未対応です。
公式クイックスタートに沿って進めます。
- Linux にインストールし、業務用メールに届く試用コードを入力します。
- 表示された SSH トンネルを開き、初期管理トークンで最初の所有者を作成します。
- Prometheus と Slack を接続し、保存前に接続テストを行います。
- Discover を実行し、自律レベルは Shadow のままにします。
- 文書のテストアラートを送り、Incidents を確認してからテストルールを削除します。
実際の原因がないテストは人への引き継ぎになります。その後、提案とチームの実対応を比較してから、対象サービスで L1 を申請します。
よくある質問
監視ツールを置き換える製品ですか?
既存の監視信号を利用して調査と制御された修復を行います。監視ソース、権限、未解決案件を引き継ぐ人は引き続き必要です。
承認なしで本番環境を変更しますか?
Shadow は変更せず、L1 は承認が必要です。別途有効にした L2 では指定された安全な操作を自動実行できます。
GPU は必須ですか?
適切なモデルエンドポイントがあれば、サーバー内の GPU は必須ではありません。接続先によりデータの送信範囲が変わります。
公式リソース
- コネクタガイド:権限、操作、認証状況。
- HTTP API リファレンス:認証と連携。
- 試用・デモの申し込み:検証開始と契約条件の相談。
関連ツール
AI運用・インシデント対応ツール →
メールや会議メモに埋もれた約束を、確認できる次の行動へ。
Tori一部無料
製品の情報をもとに回答し、必要なときは担当者につなぐ。
Inbox Zero一部無料
Gmail と Outlook の受信整理、返信下書き、不要な購読の整理を支援。
MCP、API、ファイル、ブラウザーを接続して作業を進めるアプリ。

NitroStack一部無料
既存 API を MCP ツールに変え、動作確認からクラウド公開まで進める開発環境。