
GleapPago
Conecte conversas, investigação de bugs e correções revisadas.
3AM: AIOps para resposta a incidentes com causas verificadas
Investigue falhas de produção e controle correções com a política de aprovação da equipe.
Em termos simples: para que serve o 3AM?
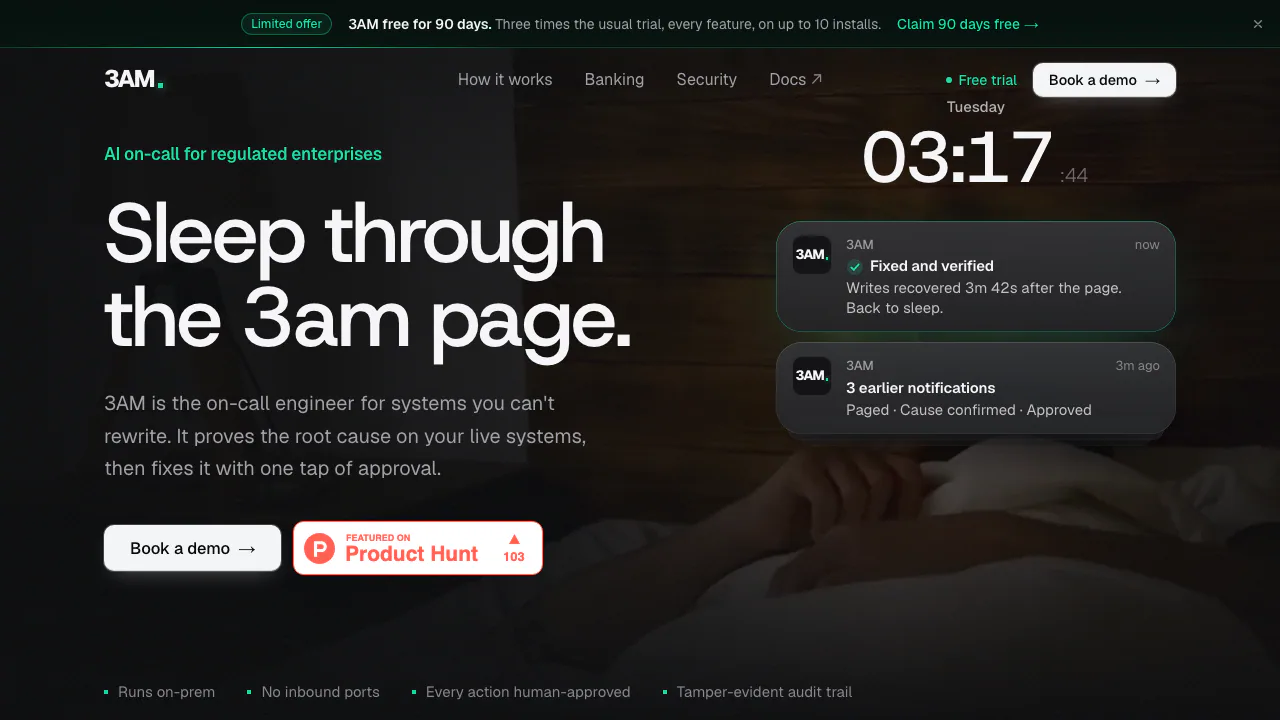
O 3AM é um produto de AIOps para resposta a incidentes instalado na infraestrutura da própria empresa. Recebe alertas, reúne evidências, verifica possíveis causas e prepara uma correção. A equipe decide se ele apenas observa, pede aprovação ou executa determinadas ações autorizadas.
A 3AM Super Intelligence Inc. o direciona a equipes de SRE, plataforma e operações, especialmente em organizações reguladas. A proposta é transformar um alerta em uma investigação documentada, com limites claros para alterar a produção.
Investigar a causa raiz antes de agir
O produto combina verificações de falhas conhecidas, dependências, implantações, mudanças de configuração, métricas anormais e erros. Runbooks e modelos sugerem caminhos, mas uma causa precisa passar por verificações nos sistemas reais para ser considerada comprovada no fluxo normal de correção. Resultados incertos ou conflitantes seguem para uma pessoa.
Por exemplo, uma falha de escrita pode estar ligada à mudança do banco primário para somente leitura. O valor está em verificar a configuração e sua relação com o sintoma. Isso não garante diagnosticar qualquer incidente nem resolvê-lo em um prazo fixo.
Os conectores certificados incluem Prometheus/Alertmanager, PagerDuty, Kubernetes, MySQL/PostgreSQL, Argo CD e ações SSH controladas. Slack, Grafana e Datadog estão disponíveis, com certificação em andamento. É preciso conferir permissões e ações de cada conexão. Uma API HTTP JSON autenticada permite integrar funções da console.
Escolher o nível de autonomia por serviço
- Shadow: investiga, ensaia e registra propostas sem modificar sistemas.
- L1: comprova a causa, ensaia a correção, solicita aprovação, executa e verifica o resultado.
- L2: permite ainda ações classificadas como seguras sem aprovação individual, como expansão limitada de recursos ou reinício gradual de um Deployment sem estado.
Elevar a autonomia exige, por padrão, dois aprovadores diferentes. Reduzi-la tem efeito imediato. O controle de parada bloqueia ações enquanto a investigação pode continuar. O escopo precisa ser escolhido serviço por serviço.
Dados locais e processamento pelo modelo
Os incidentes e o registro de auditoria assinado, encadeado por hashes, ficam no volume local. Credenciais de conectores podem ser armazenadas em arquivos locais restritos; são mascaradas no registro e nas evidências enviadas aos modelos.
O guia de arquitetura e segurança explica que um endpoint externo recebe evidências depuradas da investigação. Para manter esse processamento na rede, use modelos locais ou um endpoint interno. A licença admite validação offline; online são enviados metadados de licença e uso, não os logs dos incidentes. O provedor externo pode ter suas próprias regras de retenção.
Fazer um piloto que não altera produção
O runtime é Linux x86_64 ou Kubernetes. Para teste, a documentação aceita a partir de 2 vCPU, 4 GB de RAM e 20 GB livres. Os modelos precisam de GPU ou endpoint, como um serviço interno compatível com OpenAI ou OpenRouter; não fazem inferência local na CPU. Não há runtime de servidor nativo para macOS, Windows ou ARM atualmente.
Siga o início rápido oficial:
- Instale no Linux e obtenha o código de teste pelo e-mail corporativo.
- Abra o túnel SSH indicado e crie o primeiro proprietário com o token inicial de administrador.
- Conecte Prometheus e Slack, testando as conexões antes de salvar.
- Execute Discover e mantenha Shadow.
- Envie o alerta de teste documentado, confira Incidents e remova a regra ao terminar.
Um alerta artificial sem causa real deve ser encaminhado a uma pessoa. Compare depois as propostas registradas com o atendimento da equipe antes de solicitar L1 para serviços selecionados.
Teste gratuito e licença comercial
Verificado em 20 de outubro de 2026: a promoção limitada estende o teste habitual de 30 para 90 dias, com todas as funções e até dez instalações, uma vez por empresa com e-mail profissional.
O guia de licenciamento apresenta Starter para 50 serviços, Enterprise para 250 serviços expansíveis e até dez instalações, e Strategic com cobertura ilimitada. Todos incluem pessoas ilimitadas. Não há preço monetário universal divulgado; confirme valor, prazo e suporte com o fornecedor. A licença comercial cobre operações internas da empresa, sem um plano gratuito permanente.
Perguntas frequentes
3AM substitui as ferramentas de monitoramento?
Ele usa seus sinais para investigar causas e conduzir respostas controladas. Fontes de monitoramento, permissões e pessoas para casos não resolvidos continuam necessárias.
Toda correção exige aprovação?
L1 exige aprovação e Shadow não muda nada. L2, habilitado separadamente, permite ações seguras específicas sem autorização individual.
É preciso ter GPU?
Não, se houver um endpoint de modelo compatível. A escolha entre endpoint interno e provedor externo também define o fluxo dos dados.
Recursos oficiais
- Conectores: permissões, ações e certificação.
- Referência da API HTTP: autenticação e integração.
- Teste e demonstração: solicitar piloto e condições comerciais.
Ferramentas parecidas
AIOps e resposta a incidentes →
readywhenGrátis
Transforme promessas em e-mails e conversas em acompanhamentos revisáveis.
ToriFreemium
Respostas sobre seu produto com o contexto pronto para sua equipe.
Inbox ZeroFreemium
Organize mensagens, prepare respostas e limpe newsletters que você não lê.
Craft AgentsGrátis
Conecte agentes de IA a arquivos, APIs, MCP e tarefas no navegador.
NitroStackFreemium
Conecte suas APIs à IA com TypeScript, testes visuais e implantação na nuvem.